Einleitung
Jede Website, die Cookies verwendet, sollte die verschiedenen Arten von Cookies und ihre Funktion kennen. Essenzielle Cookies sorgen dafür, dass Ihre Website funktioniert, während andere Besucherinnen und Besucher tracken und personenbezogene Daten erheben. Der Unterschied zwischen essenziellen und nicht essenziellen Cookies kann komplizierter sein, als den meisten Website-Betreibern bewusst ist.
Bei der Cookie-Einwilligung sollten essenzielle Cookies von nicht essenziellen Cookies getrennt werden. Diese Information ist nicht nur relevant, sondern gesetzlich vorgeschrieben, da viele Länder, etwa jene im Geltungsbereich der GDPR, Kalifornien und Indien mit dem DPDPA, eine Cookie-Einwilligung verlangen.
Die meisten Unternehmen kümmern sich nur um das Cookie-Banner und betrachten die Aufgabe damit als erledigt, obwohl sie essenzielle und nicht essenzielle Cookies voneinander trennen sollten. Selbst wenn Cookie-Banner vorhanden sind, hat die Trennung nicht essenzieller Tracking-Cookies für die Aufsichtsbehörden mehr Gewicht. Der Grund ist einfach: Die Aufsichtsbehörden können überprüfen, ob nicht essenzielle Tracking-Cookies noch lange weiterlaufen, nachdem das Cookie-Banner geschlossen wurde.
Wie sollte ein ordnungsgemäßes Cookie-Banner aussehen?
Das Cookie-Banner ist die erste Interaktion mit jeder Person, die Ihre Domain besucht. Sie müssen es überfliegbar, lesbar und verständlich gestalten. Das Problem ist, dass viele Unternehmen die Gestaltungsmuster von Cookie-Bannern missbrauchen und solche Dark Patterns einsetzen, um Nutzende dazu zu verleiten oder zu zwingen, alle Cookies zuzulassen. Diese Praxis steht inzwischen unter strenger Kontrolle der Aufsichtsbehörden, und solche Banner gelten als verdächtig.
Eine optimale Lösung sollte den Nutzenden Wahlmöglichkeiten bieten und so unkompliziert wie möglich sein, ohne versteckte Botschaften oder Annahmen. Zu den häufigsten Fehlern gehört, die Schaltfläche „Alle Cookies zulassen“ auffälliger zu gestalten als die Option „Nicht essenzielle Cookies ablehnen“, sowie der Einsatz verwirrender Formulierungen.
So sollte das Cookie-Banner aussehen:
- Die Hauptfunktion des Banners besteht darin, Besucherinnen und Besuchern die Ablehnung nicht essenzieller Cookies zu ermöglichen. Daher muss es eine sichtbare und große Schaltfläche zum Ablehnen und zum Zulassen aller Cookies haben. „Alle Cookies zulassen“ sollte nicht in winziger Schrift am unteren Rand des Banners platziert werden.
- Banner müssen eine einfache und unkomplizierte Sprache verwenden. Vermeiden Sie juristisch klingende Erklärungen dazu, wofür Cookies auf Ihrer Website verwendet werden. Verwenden Sie stattdessen einfachen Text, um den Zweck und die Erhebung dieser Daten zu erklären.
- Ein Kontrollkästchen neben der Kategorie „Nicht essenziell“ sollte nicht standardmäßig angekreuzt sein. Denken Sie daran, dass die Standardeinstellungen immer die Präferenzen des Website-Betreibers widerspiegeln und nicht die Wahl der Besucherin oder des Besuchers. Dies ist ein weiteres Beispiel für ein Dark Pattern, das in Bannern verwendet wird.
- Das Cookie-Banner sollte eine granulare Kontrolle über Cookies bieten und es Nutzenden dennoch ermöglichen, schnell Entscheidungen zu treffen. Daher muss das Banner einen zusätzlichen Link zu der Seite mit Informationen über Cookies und deren Verwendung auf der Website enthalten. So können Nutzende ihre Präferenzen jederzeit überprüfen und anpassen.
Es reicht nicht aus, das Cookie-Banner einfach auf der Website anzuzeigen. Das Banner sollte verhindern, dass Skripte ausgeführt werden, bis die Person damit interagiert. Das mag wie ein Detail erscheinen, ist in Wirklichkeit aber einer der häufigsten Fehler bei Cookie-Bannern. Denken Sie daran, dass ein Banner den Nutzenden nur Informationen liefert. Um die Cookies tatsächlich zu verwalten, benötigen Sie separate Werkzeuge, z. B. ConsentX, das standardmäßig alle Skripte blockiert, bis die Person sie aktiv akzeptiert.
Mehr erfahren: Was ist ein Cookie-Einwilligungsbanner? So funktioniert es und warum es wichtig ist
Was sind die drei Hauptarten von Cookies?
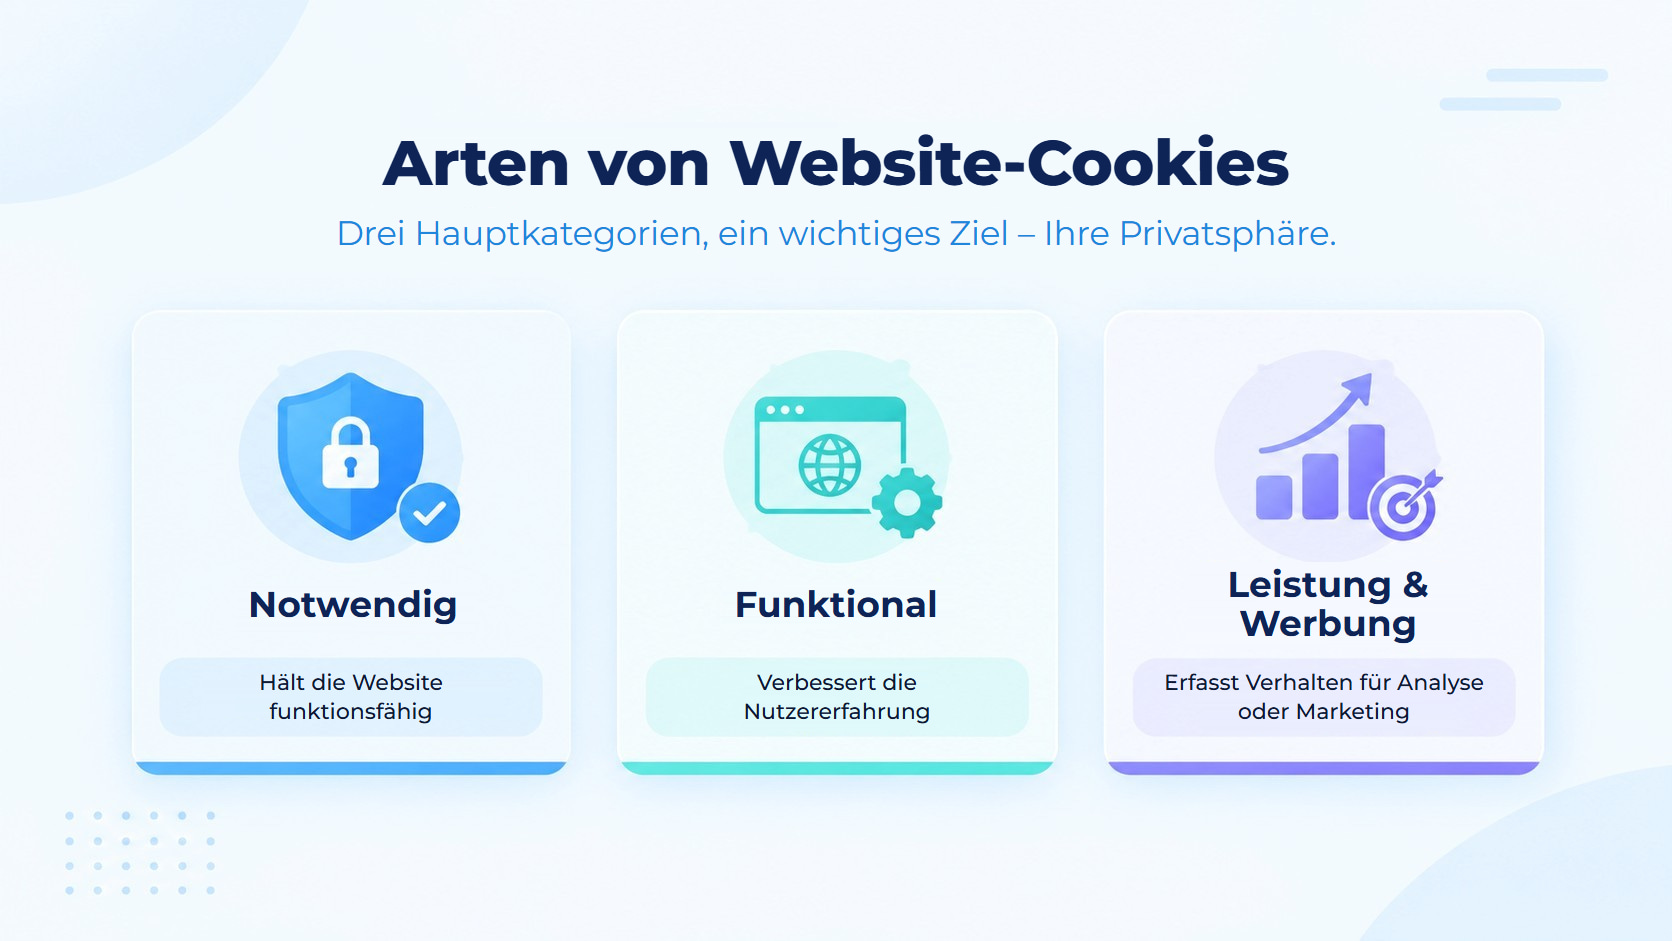
Bevor wir auf die Diskussion über essenzielle und nicht essenzielle Cookies eingehen, ist es wichtig, die Hauptkategorien zu definieren, die die meisten Websites typischerweise verwenden. Im Allgemeinen gibt es drei Hauptarten von Cookies, die von der Mehrheit der Websites eingesetzt werden.
| Cookie-Art | Zweck | Beispiel |
|---|---|---|
| Unbedingt notwendige Cookies | Halten die Website funktionsfähig | Login-Sitzungen, Warenkorb, Sicherheitstokens |
| Funktionale Cookies | Verbessern die Nutzererfahrung | Spracheinstellung, gespeicherte Einstellungen |
| Leistungs- und Werbe-Cookies | Verfolgen das Verhalten für Analysen oder Marketing | Google Analytics, Retargeting-Pixel für Werbung |
Die erste Kategorie sind unbedingt notwendige Cookies, die immer erforderlich sind, um das ordnungsgemäße Funktionieren einer Website sicherzustellen. Funktionale Cookies und Leistungs-Cookies fallen unter den Oberbegriff der nicht essenziellen Cookies, doch diese Einstufung kann von der jeweiligen Website und ihren Anforderungen abhängen. Bei der Bewertung, ob Cookies essenziell oder nicht essenziell sind, sollte daher jeder Fall gesondert betrachtet werden.
In manchen Unternehmen wird häufig angenommen, dass Analyse-Cookies unbedenklich sind und keine zusätzliche Einwilligung der Nutzenden erfordern. Diese Auffassung ist jedoch falsch, da solche Cookies nach den meisten Datenschutzgesetzen ebenfalls einer einwilligungsbasierten Regelung unterliegen sollten, wenn sie nicht als notwendig für das Funktionieren einer Website gekennzeichnet sind.
Welche Cookies sind unbedingt notwendig?
Unbedingt notwendige Cookies sind Cookies, die Websites benötigen, um ihre Kernfunktionen auszuführen. Sie erfordern keine Einwilligung der Nutzenden, da sie den grundlegenden Betrieb der Website ermöglichen, den die Besucherin oder der Besucher angefordert hat.
Gängige Beispiele dafür sind Sitzungs-, Warenkorb-, Load-Balancing-, Sicherheits- und Einwilligungsspeicher-Cookies. Die folgende Tabelle zeigt ihre Beschreibung und ihren Zweck.
| Cookie-Beispiel | Was es tut | Warum es essenziell ist |
|---|---|---|
| Sitzungs-Cookie | Hält eine Person beim Surfen angemeldet | Die Website kann ohne es keinen Login-Status aufrechterhalten |
| Warenkorb-Cookie | Merkt sich die beim Checkout hinzugefügten Artikel | Der Checkout würde ohne es fehlschlagen oder zurückgesetzt |
| Load-Balancing-Cookie | Leitet den Traffic an den richtigen Server weiter | Hält die Website auch bei hohem Traffic stabil |
| Sicherheits-/Betrugs-Cookie | Erkennt Bots und blockiert verdächtige Aktivitäten | Schützt die Website und die Nutzenden vor Angriffen |
| Einwilligungsspeicher-Cookie | Merkt sich die Cookie-Entscheidung einer Besucherin oder eines Besuchers | Verhindert, dass das Banner bei jedem Besuch erneut erscheint |
Aus den Beschreibungen geht hervor, dass selbst die von Einwilligungsbannern verwendeten Cookies unbedingt notwendig sind. Das liegt daran, dass ihre Entfernung das Banner nutzlos macht, sodass Nutzende keine Einwilligung erteilen oder widerrufen können.
Der Test, der bestimmt, ob ein Cookie unbedingt notwendig ist, lautet: Funktioniert die Kernfunktionalität einer Website nicht mehr, wenn das Cookie nicht vorhanden ist? Wenn die Funktion nur funktioniert, wenn ein Cookie vorhanden ist, gilt es als unbedingt notwendiges Cookie. Andernfalls gilt es als nicht essenziell.
Essenzielle vs. nicht essenzielle Cookies: Was ist der Unterschied?
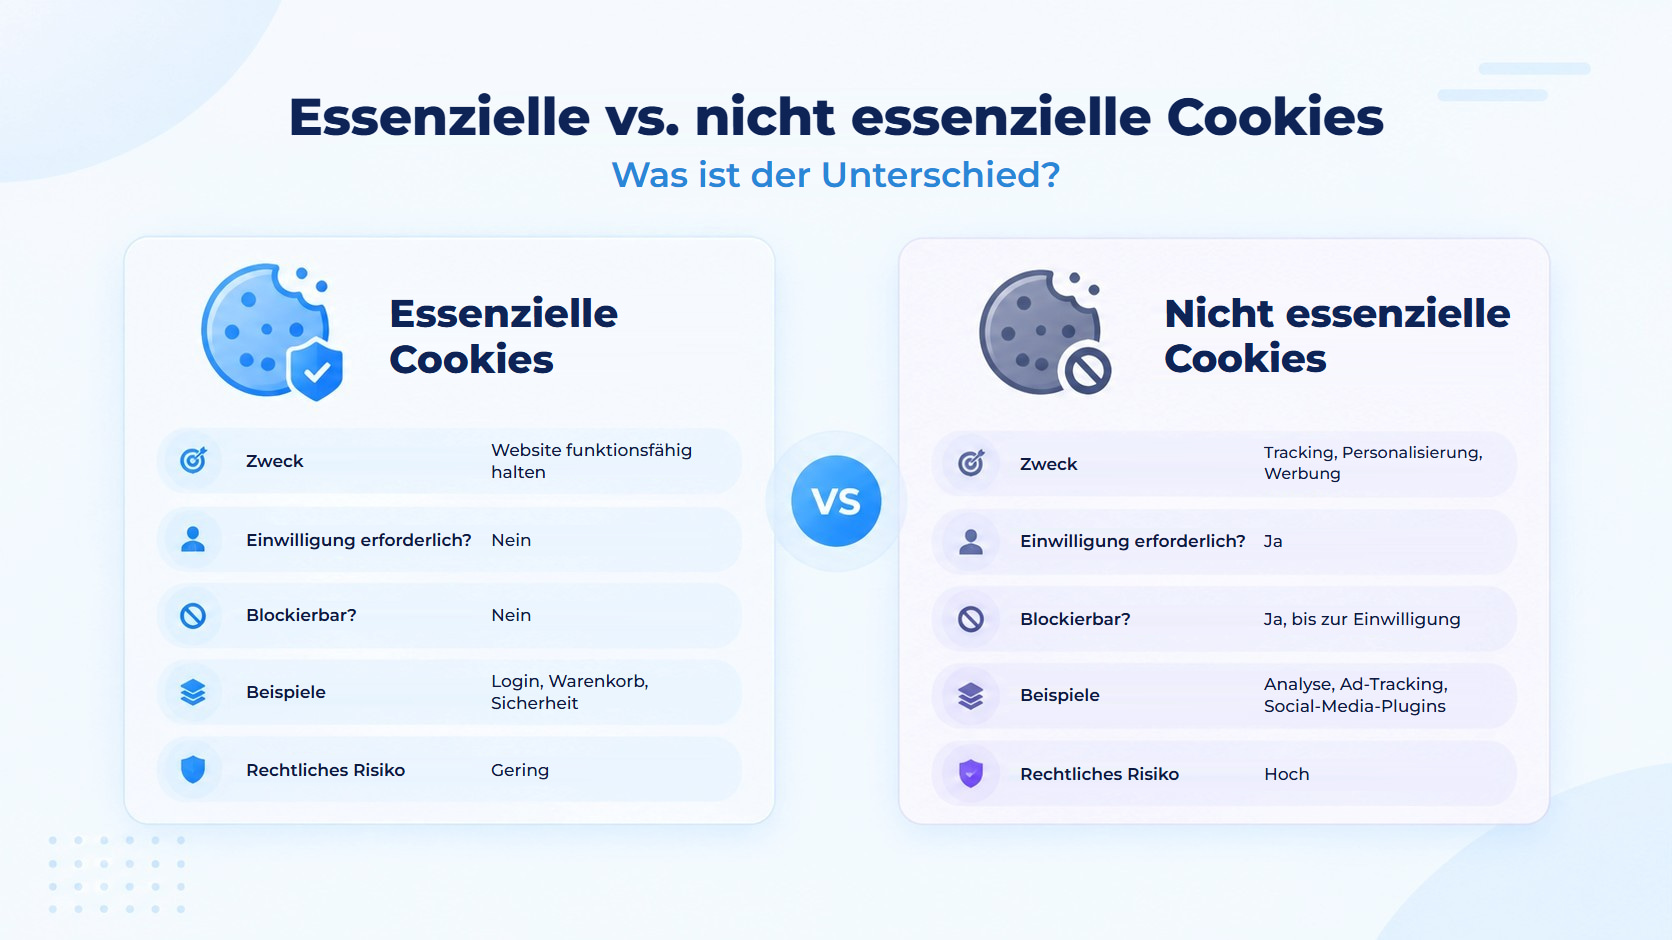
Fassen wir nun alles zusammen. Der Vergleich zwischen essenziellen und nicht essenziellen Cookies zeigt sich in den Unterschieden bei ihrem Zweck, den Anforderungen an die Einwilligung und den Möglichkeiten, sie zu verwenden.
| Faktor | Essenzielles Cookie | Nicht essenzielles Cookie |
|---|---|---|
| Zweck | Halten die Website funktionsfähig | Tracking, Personalisierung, Werbung |
| Einwilligung erforderlich? | Nein | Ja |
| Kann blockiert werden? | Nein, nicht ohne die Website zu beeinträchtigen | Ja, bis die Einwilligung erteilt wird |
| Beispiele | Login, Warenkorb, Sicherheit | Analyse, Werbe-Tracking und Social-Media-Plug-ins |
| Rechtliches Risiko bei falscher Handhabung | Gering | Hoch |
Die notwendigen Cookies werden automatisch gesetzt, da sie die grundlegende Funktionsweise jeder Website darstellen, während die nicht essenziellen Cookies die Einwilligung der Nutzenden benötigen, um aktiviert zu werden.
Die Unterschiede zwischen essenziellen und nicht essenziellen Cookies sind besonders wichtig für Websites, die strengen Datenschutzgesetzen unterliegen. Wenn ein Unternehmen, das nicht essenzielle Cookies verwendet, nicht die Erlaubnis der Nutzenden einholt, bevor es sie auf deren Gerät setzt, kann es bestraft werden. Das gilt selbst dann, wenn die Website die Erlaubnis später erhält, wenn sie um die Einwilligung zum Setzen nicht essenzieller Cookies bittet. Unternehmen müssen sich sowohl der notwendigen als auch der nicht essenziellen Cookies bewusst sein, da diese das Geschäft auf unterschiedliche Weise beeinflussen können. Sie könnten entweder potenzielle Kundinnen und Kunden durch aufdringliche Cookie-Banner vergraulen oder wegen Verstößen gegen Datenschutzgesetze ins Visier der Aufsichtsbehörden geraten.
So blockieren Sie Cookies, bis Nutzende ihre Einwilligung geben
Ein Cookie-Banner anzuzeigen, reicht nicht aus, um Compliance zu gewährleisten. Wenn Ihre Skripte bei Seitenaufrufen standardmäßig weiterhin laden, bevor eine Person eingewilligt hat, halten Sie die Cookie-Gesetze nicht ein. Ein Cookie-Banner ist nur ein Pop-up.
Der richtige Weg, Compliance sicherzustellen, ist die „vorherige Skriptblockierung“. Mit anderen Worten: Lassen Sie keine nicht essenziellen Cookies oder Tracker vor der Einwilligung laden. Dabei werden Tracking-Cookies standardmäßig blockiert und erst nach der Einwilligung der Person zum Laden freigegeben. Dies ist ohne Zweifel einer der am wenigsten diskutierten Aspekte der Cookie-Compliance.
Die meisten Unternehmen machen diesen Fehler, wenn sie versuchen, die Cookie-Gesetze einzuhalten:
- Sie müssen sie identifizieren; Sie können nicht blockieren, wovon Sie nicht wissen, dass es vorhanden ist. Ein Cookie- und Tracker-Scan Ihrer Website hilft Ihnen, alles zu identifizieren, was auf Ihrer Website lädt.
- Sie müssen sie nach Kategorien ordnen. Sie müssen jedes Cookie bzw. jeden Tracker entweder als essenziell, funktional oder als werbe- bzw. analysebezogen einstufen.
- Sicherzustellen, dass nicht essenzielle Skripte mithilfe Ihrer Einwilligungstechnologie (oder einer anderen Blockierungsebene) standardmäßig blockiert werden. Dies geschieht in der Regel mit JavaScript, das verhindert, dass Skripte vor der Einwilligung ausgeführt werden.
- Sie müssen Ihre Website kontinuierlich testen, um sicherzustellen, dass alle Tracker standardmäßig blockiert werden. Neue Plug-ins und Tracker können zu Websites hinzukommen, daher sind regelmäßige Scans entscheidend, um vollständige Compliance zu gewährleisten.
- Sie sollten sicherstellen, dass Ihre Cookie-Einwilligungslösung die Global Privacy Controls (GPC) respektiert, die in einige Browser integriert sind.
Genau das tun Lösungen wie ConsentX, um Cookie-Compliance sicherzustellen. Anstatt einfach ein Cookie-Banner zu verwenden, müssen Sie dafür sorgen, dass Cookies erst laden, nachdem die Einwilligung erteilt wurde.
So verwalten Sie nicht essenzielle Cookies
Die Verwaltung nicht essenzieller Cookies ist ein fortlaufender Prozess, keine einmalige Einrichtung. So behalten Unternehmen sie unter Kontrolle.
Beginnen Sie mit einer klaren Kategorisierung. Gruppieren Sie Ihre nicht essenziellen Cookies in Kategorien wie Analyse, Werbung und soziale Medien, damit Besucherinnen und Besucher auswählen können, welche sie zulassen, statt vor einer Alles-oder-nichts-Entscheidung zu stehen.
Halten Sie Ihre Cookie-Richtlinie aktuell. Jedes Mal, wenn Sie ein neues Werkzeug, Plug-in oder Werbenetzwerk hinzufügen, ändert sich Ihre Cookie-Liste. Ihr Datenschutzhinweis sollte dies in Echtzeit widerspiegeln, nicht einmal im Jahr.
Berücksichtigen Sie regionale Unterschiede. Eine Besucherin in der EU benötigt unter der GDPR möglicherweise ein strengeres Opt-in-Erlebnis, während ein Besucher in Kalifornien unter dem CCPA ein Opt-out-Modell erwarten könnte. Eine standortbezogene Regel-Engine kann anhand des Standorts der Besucherinnen und Besucher automatisch das passende Einwilligungserlebnis anwenden, ohne dass Sie Ihr Banner für jede Region neu erstellen müssen.
Dokumentieren Sie jede Einwilligungsentscheidung. Wenn eine Aufsichtsbehörde Sie auffordert nachzuweisen, dass eine Besucherin oder ein Besucher eingewilligt hat, benötigen Sie mit Zeitstempel versehene, manipulationssichere Nachweise und nicht bloß eine Erinnerung daran, was Ihr Banner früher einmal anzeigte. Einwilligungsbelege, die die Richtlinienversion, den Zeitstempel und die Entscheidung der Besucherin oder des Besuchers protokollieren, erleichtern dies bei Audits erheblich.
Holen Sie die Einwilligung bei Bedarf erneut ein. Wenn sich Ihre Cookie-Richtlinie wesentlich ändert oder genügend Zeit vergangen ist, fragen Sie die Besucherinnen und Besucher erneut. Eine alte Einwilligung deckt nicht immer neues Tracking-Verhalten ab.
Gehen Sie mit Opt-outs richtig um. Wenn eine Besucherin oder ein Besucher die Einwilligung widerruft, sollten bereits gesetzte nicht essenzielle Cookies künftig keine Daten mehr erheben. Dies muss automatisch durchgesetzt werden, nicht manuell.
Beim guten Umgang mit essenziellen und nicht essenziellen Cookies geht es nicht darum, ein rechtliches Kästchen abzuhaken. Es geht darum, einen Einwilligungsprozess aufzubauen, der mitwächst, während sich Ihre Website, Ihre Regionen und Ihre Vorschriften weiterentwickeln.
Fazit
Die aktuellen Leitlinien zu essenziellen und nicht essenziellen Cookies sind für Website-Betreiber nicht länger optional. Sie wirken sich direkt auf die Datenschutzeinstellungen der Nutzenden, die Haftung des Website-Betreibers und das Vertrauen der Besucherinnen und Besucher aus. Essenzielle Cookies ermöglichen es der Website, korrekt zu funktionieren, während die nicht essenziellen Cookies die Einwilligung der Besucherinnen und Besucher erfordern, bevor sie auf dem Gerät gespeichert werden können.
Daher ist es für Websites entscheidend, die Empfehlung umzusetzen. Das hilft ihnen auch sicherzustellen, dass sie keine Drittanbieter-Cookies ohne Erlaubnis verwenden, die lokalen Gesetze und Vorschriften einhalten und die Einwilligung der Besucherinnen und Besucher nachweisen können. All das ist kompliziert und zeitaufwendig, besonders wenn mehrere Rechtsordnungen betroffen sind.
Sorgen Sie mit ConsentX für eine konforme Cookie-Einwilligung. Verwalten Sie Berechtigungen, blockieren Sie nicht essenzielle Cookies und führen Sie klare Einwilligungsnachweise.
Häufig gestellte Fragen
Was ist der Unterschied zwischen essenziellen und nicht essenziellen Cookies?
Essenzielle Cookies sind für das Funktionieren einer Website notwendig, etwa für Login-Sitzungen, Warenkörbe und Sicherheitstokens, und erfordern keine Einwilligung der Nutzenden. Nicht essenzielle Cookies werden für Tracking, Personalisierung oder Marketing eingesetzt und erfordern die Einwilligung der Besucherin oder des Besuchers, bevor sie auf deren Gerät gesetzt werden.
Erfordern essenzielle Cookies eine Einwilligung der Nutzenden nach der GDPR oder dem CCPA?
Nein. Unbedingt notwendige Cookies unterliegen keiner Einwilligungspflicht; ohne sie ist die Website nicht funktionsfähig. Nicht essenzielle Cookies hingegen erfordern eine ausdrückliche (oder abgeleitete) Einwilligung (oder deren Fehlen), bevor sie auf der Website ausgeführt werden dürfen.
Was passiert, wenn eine Website nicht essenzielle Cookies lädt, bevor die Einwilligung vorliegt?
Dies ist eine gängige regulatorische Anforderung. Behörden können Organisationen dafür bestrafen, dass sie Tracking-Cookies auf den Geräten der Nutzenden setzen, bevor diese mit dem Cookie-Einwilligungsbanner interagiert haben. Das setzt sie einem rechtlichen Risiko aus, selbst wenn die Einwilligung nachträglich eingeholt wird, etwa durch einen Klick auf „Akzeptieren“. Organisationen sollten Methoden der „vorherigen Skriptblockierung“ einsetzen, die verhindern, dass nicht essenzielle Skripte ausgeführt werden, bis die Website die Einwilligung der Person zu ihrer Ausführung erhalten hat.
Woran erkenne ich, ob ein Cookie unbedingt notwendig ist oder nicht?
Der Test lautet, ob die Kernfunktionalität der Website nicht mehr funktioniert, wenn das Cookie nicht vorhanden ist. Wenn ja, ist das Cookie essenziell; andernfalls ist es nicht essenziell.
Gelten Analyse-Cookies wie Google Analytics als essenziell?
Nein, das ist ein weit verbreitetes Missverständnis. Die meisten Regelwerke stufen Analyse-Cookies als nicht essenziell ein und verlangen, dass dafür die Einwilligung der Nutzenden eingeholt wird, bevor sie auf dem Gerät einer Besucherin oder eines Besuchers gesetzt werden. Viele Organisationen glauben fälschlicherweise, dass sie keine Einwilligung benötigen.