Einleitung
Alle Websites, die Sie besuchen, hinterlassen digitale Spuren in Form kleiner Dateien, die Cookies genannt werden. Diese Cookies helfen den Websites, Sie als authentifizierte und angemeldete Nutzerin oder angemeldeten Nutzer wiederzuerkennen, und speichern Ihre Präferenzen wie die gewählte Sprache, die Artikel in Ihrem Warenkorb und Ihren Browserverlauf. Die meisten Website-Administratoren haben jedoch keine Vorstellung davon, welche Cookies und Tracking-Skripte auf ihrer Website aktiv sind. Das kann sie dem Risiko rechtlicher Konsequenzen aussetzen, denn Gesetze wie GDPR, CCPA und das neue DPDPA in Indien verpflichten Website-Betreiber dazu, die auf der Website eingesetzten Cookies und Tracker im Detail zu kennen.
Ein Cookie-Scan hilft Ihnen, alle Cookies und Tracker zu ermitteln, die auf Ihrer Website aktiv sind. Darüber hinaus liefert er Ihnen eine detaillierte Liste dazu, wofür jedes Cookie verwendet wird, wer es einsetzt und ob es bereits aktiv ist, bevor die Nutzerin oder der Nutzer seiner Verwendung zustimmt. Jede Website-Administratorin und jeder Website-Administrator muss regelmäßig einen Cookie-Scan durchführen, um sicherzustellen, dass keine rechtlichen Probleme durch unbefugte Datenerhebung auf der Website entstehen.
Was ist ein Cookie-Scan und wie funktioniert er?
Ein Cookie-Scan ist ein automatisierter Scan Ihrer Website, der den Seitenaufruf im Browser nachbildet und dabei jedes Cookie, jeden Tracker, jedes Pixel und jedes Skript erfasst, das ausgelöst wird.
So funktioniert der Scan:
- Das Scan-Werkzeug geht alle Ihre Webseiten nacheinander durch.
- Es beobachtet den Seitenaufbau im Browser und bildet dabei das Verhalten eines normalen Browsers nach.
- Alle Cookies, die dabei gesetzt werden, werden erfasst und nach Domain, Ablaufdatum und Zweck kategorisiert.
- Das Werkzeug erkennt Skripte, die Drittanbieter-Tracker, Pixel oder sonstige Analysefunktionen enthalten.
- All dies wird in Kategorien einsortiert: notwendig, funktional, Analyse, Marketing usw.
Manche Cookie-Scan-Werkzeuge gehen alle Seiten Ihrer Website automatisch durch, während andere verlangen, dass Sie jede URL einzeln eingeben. So oder so liefert Ihnen das Ergebnis einen präzisen Einblick in die Hintergrundaktivitäten Ihrer Website.
Website-Betreiber, die einen Cookie-Scanner eingesetzt haben, berichten häufig, dass sie vom Ergebnis überrascht oder sogar entsetzt waren. Tracking-Pixel, eingebettete Videos und Marketing-Widgets können Dutzende von Drittanbieter-Skripten enthalten, die sonst nicht sichtbar sind.
Warum ist ein Cookie-Audit wichtig?
Ein Cookie-Audit ist aus den folgenden drei Gründen notwendig:
Rechtskonformität Bestehende Datenschutzgesetze verschiedener Länder verlangen, dass Besucherinnen und Besucher über den Einsatz von Tracking-Werkzeugen auf Websites informiert werden. Darüber hinaus sind die Anforderungen an die Einholung der Einwilligung sowohl für nicht essenzielle als auch für essenzielle Cookies zu erfüllen. Werden die erforderlichen Hinweise nicht gegeben und wird keine Einwilligung eingeholt, kann dies zu Sanktionen und Beschwerden von Nutzerinnen und Nutzern führen. Je nachdem, wo sich Ihre Besucherinnen und Besucher befinden, können dazu Datenschutzgesetze wie GDPR, CCPA und DPDPA zählen.
Vertrauen Nutzerinnen und Nutzer sind in hohem Maße um ihre Privatsphäre besorgt und möchten nicht, dass ihre personenbezogenen Daten ohne Einwilligung erhoben und verwendet werden. Transparenz über den Datenschutz schafft Vertrauen; umgekehrt kann deren Fehlen dazu führen, dass Nutzerinnen und Nutzer das Vertrauen verlieren.
Website-Performance Ein Audit kann verwaiste Tags aufdecken, also Codefragmente, die nach der Außerbetriebnahme eines Werkzeugs auf der Website verblieben sind. Solche Tags verlangsamen das Laden der Webseiten, sodass ihr Entfernen die Performance verbessert.
Hier die verdichtete Fassung der wichtigsten Erkenntnisse:
| Risikobereich | Was ohne Audit passiert |
|---|---|
| Rechtliches Risiko | Bußgelder, Abmahnungen, behördliche Beschwerden |
| Vertrauen der Besucher | Besucherinnen und Besucher fühlen sich ohne Erlaubnis verfolgt |
| Genauigkeit der Einwilligung | Ihr Banner stimmt nicht mit der tatsächlichen Aktivität überein |
| Website-Geschwindigkeit | Ungenutzte Skripte und Tracking-Dateien verlangsamen die Seiten |
| Anbieterrisiko | Drittanbieter-Skripte setzen Tracking-Daten, die Sie nie genehmigt haben |
Ein unabhängiges Website-Sicherheitsaudit ist der einzige Weg, um genau zu wissen, was auf Ihrer Website passiert.
Mehr dazu: Was ist Cookie-Compliance? Ein vollständiger Leitfaden
So scannen Sie Cookies auf Ihrer Website
Die Durchführung des Audits erfordert keinen großen Aufwand. Alle Schritte sind einfach gehalten und für nahezu jede Website-Betreiberin und jeden Website-Betreiber machbar.
Im Folgenden finden Sie die sieben Schritte zum Scannen von Cookies und Trackern auf einer Website:
- Legen Sie die Scan-Methode fest Es stehen mehrere Scanner kostenlos zur Verfügung, darunter Erweiterungen oder Online-Scanner. Diese Scanner nutzen entweder die kostenlose API oder die Entwicklerwerkzeuge eines Browsers. Die einfachste Lösung ist ein kostenloser Scanner, für den kein Konto eingerichtet werden muss. So bietet das ConsentX-Werkzeug einen kostenlosen Scanner für Cookies und Tracker, der die öffentlichen Seiten der Website analysiert, um alle bereits vor der Einwilligung aktiven Auslöser zu erkennen.
- Beginnen Sie den Scan mit der Startseite, da sie die höchste Zahl an Drittanbieter-Skripten aufweist.
- Setzen Sie den Scan auf den wichtigsten Seiten der Website fort, darunter die Kassenseite, das Kontaktformular, Blogbeiträge und Landingpages. Die verschiedenen Seiten können andere Skripte und Technologien enthalten, die auf der Startseite nicht vorhanden sind.
- Im nächsten Schritt prüfen Sie die Liste der Cookies und der auf der Website erhobenen Daten. In den meisten Scannern werden diese Informationen in einer Tabelle mit Spalten für Kategorie, Name des Cookies, Domain und Ablaufdatum dargestellt. An dieser Stelle gilt es, die Cookies und Tracker in Kategorien einzuteilen und alle Einträge zu kennzeichnen, die zur eigenen Domain der Website gehören. Diese Informationen helfen auch dabei zu prüfen, ob die eigene Cookie-Praxis den geltenden Datenschutzgesetzen wie GDPR, CCPA und DPDPA entspricht.
- Website-Betreiber sollten auf das Timing achten, also auf den genauen Moment, in dem ein Skript ausgelöst wird. Dieser Schritt fehlt häufig oder wird fehlerhaft ausgeführt, was zu zusätzlichen Cookies und Trackern führt. Website-Betreiber sollten überprüfen, dass alle Cookies und Tracker, die keinen essenziellen Dienst erbringen, vor dem Laden der Seite inaktiv sind.
- Der sechste Schritt besteht darin, sämtliche Informationen zu den auf der Website erkannten Cookies und Trackern zusammenzutragen. Diese Daten werden verwendet, um die Datenschutzerklärung zu erstellen und die Einwilligungslösung der Website einzurichten. Alle Einträge sollten eine Beschreibung, eine Kategorie und eine Herkunft (Erst- oder Drittanbieter) aufweisen.
- Der Scan-Vorgang sollte zu einem regelmäßigen Verfahren werden, da stets die Möglichkeit besteht, dass neue Cookies und Tracker hinzukommen. Manche Änderungen können ohne Wissen der Website-Administration einfließen, etwa durch Plugins, Werbeanzeigen und verschiedene Module von Drittanbietern.
10 wirksame Wege, Website-Cookies zu scannen
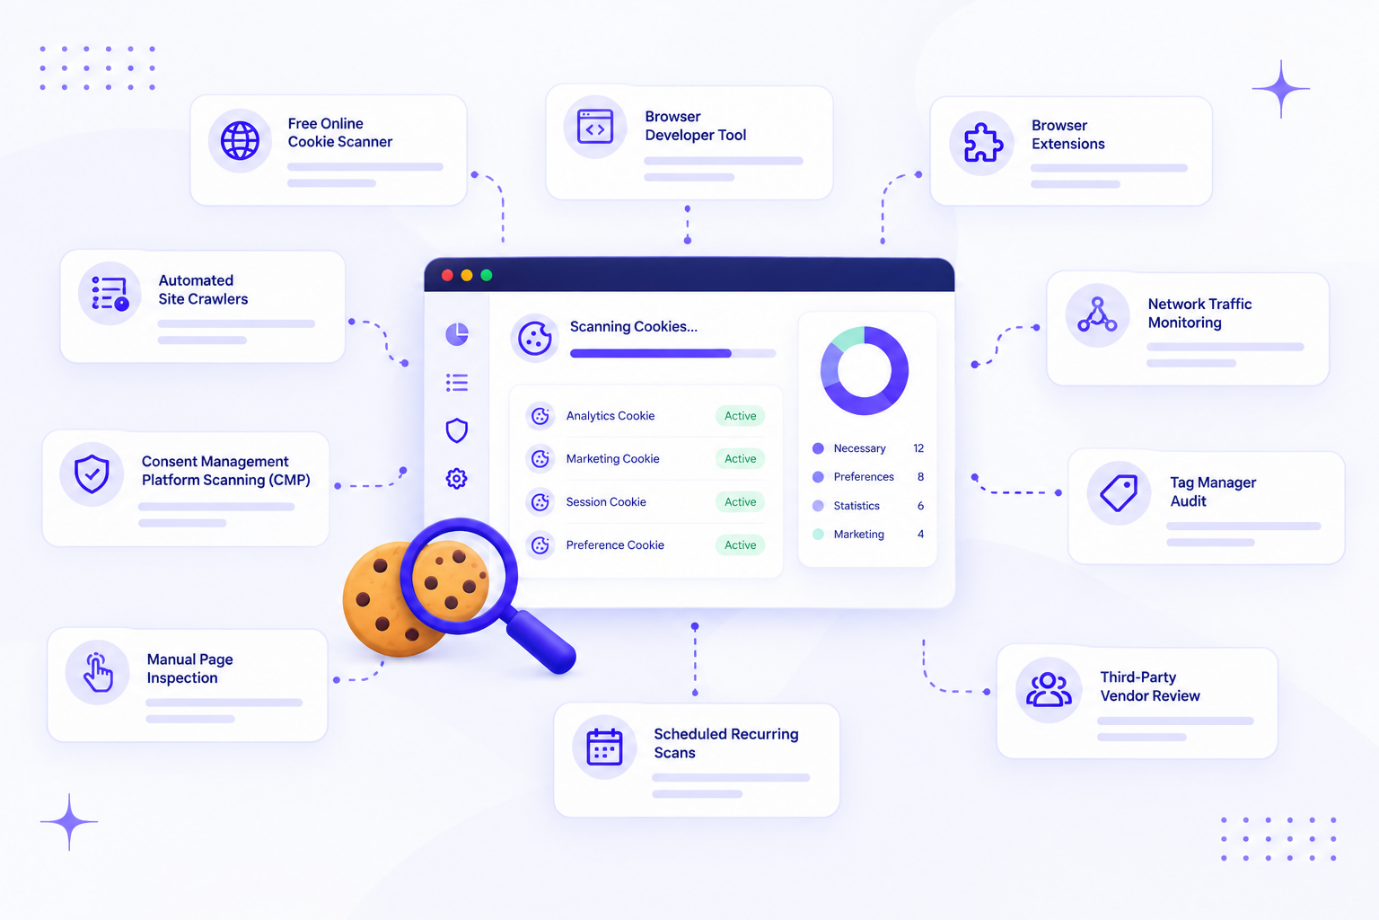
Es gibt mehr als einen Weg, diesen Scan durchzuführen. Hier sind 10 Wege, die man kennen sollte.
| Methode | Was sie leistet |
|---|---|
| Kostenloser Online-Cookie-Scanner | Werkzeuge wie der ConsentX Cookie Scanner prüfen Ihre öffentlichen Seiten und listen auf, was dort läuft, ganz ohne Konto. |
| Browser-Entwicklerwerkzeug | Jeder moderne Browser lässt Sie gespeicherte Daten direkt über seinen eingebauten Inspektor prüfen |
| Browser-Erweiterungen | Inspektor-Erweiterungen zeigen beim Surfen in einem einfachen, gut lesbaren Format an, was gesetzt wird |
| Automatisierte Website-Crawler | Diese Werkzeuge scannen Ihre gesamte Website Seite für Seite und erstellen ein vollständiges Inventar |
| Consent-Management-Plattform-Scanning (CMP) | Viele CMPs, darunter ConsentX, enthalten integriertes Scanning als Teil der Einrichtung der Einwilligung |
| Manuelle Seitenprüfung | Bei kleinen Websites können Sie jede Seite öffnen und von Hand prüfen, was gespeichert wird |
| Überwachung des Netzwerkverkehrs | Werkzeuge, die Netzwerkanfragen beobachten, können Daten aufdecken, die von im Hintergrund geladenen Skripten gesetzt werden |
| Tag-Manager-Audit | Wenn Sie Google Tag Manager nutzen, zeigt eine Durchsicht Ihrer Tags, welche davon Tracking-Daten setzen könnten |
| Prüfung von Drittanbietern | Fragen Sie jeden Anbieter und Plugin-Hersteller, was sein Code auf Ihren Seiten setzt |
| Geplante wiederkehrende Scans | Richten Sie wöchentliche oder monatliche automatische Scans ein, damit neue Tracker nicht unbemerkt durchrutschen |
Eine Kombination aus zwei oder drei davon ist optimal, denn ein Scan-Werkzeug findet nur heraus, was vorhanden ist, während eine manuelle Prüfung hilft zu verstehen, warum es dort ist.
Verschiedene Methoden zum Scannen von Website-Cookies
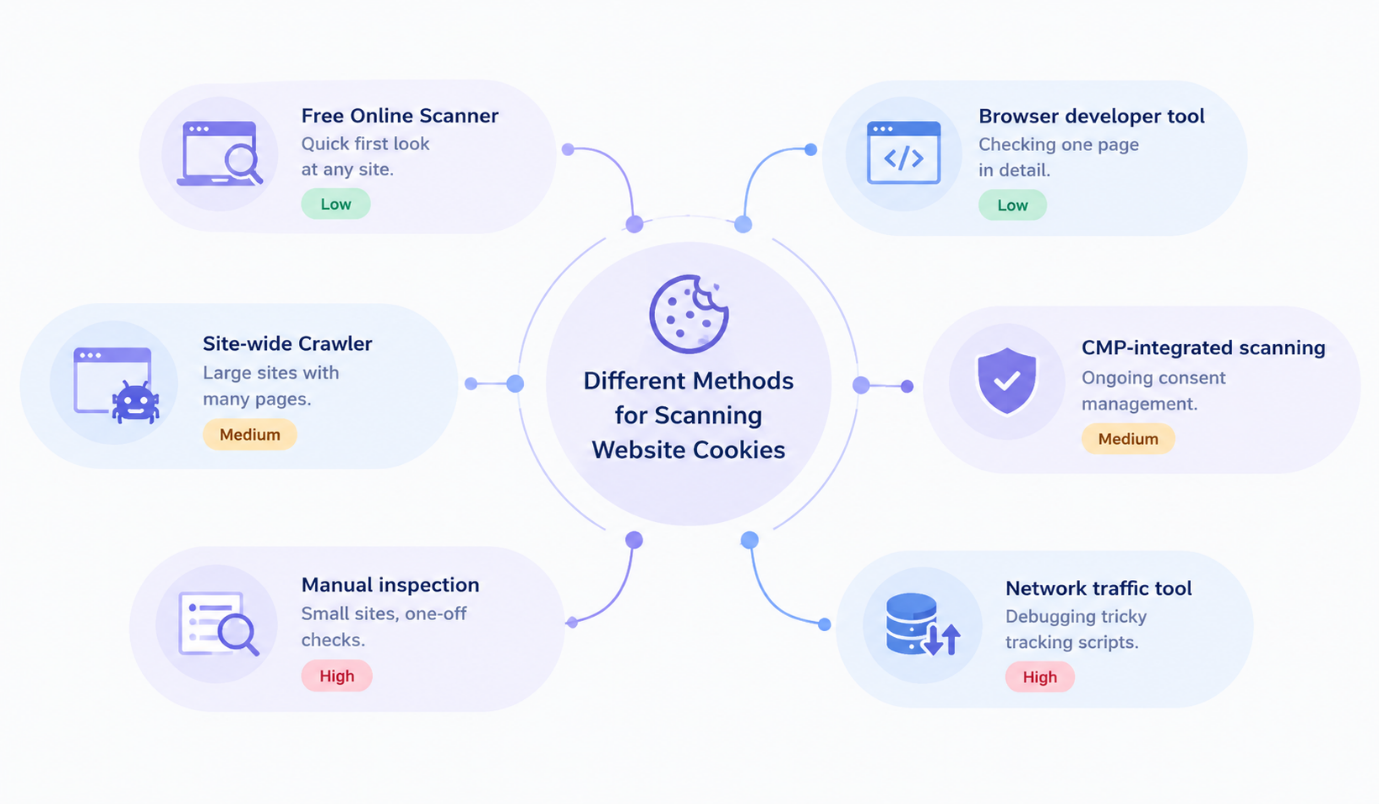
Nicht alle Scan-Methoden sind gleichwertig. Hier ein Blick auf die verschiedenen Ansätze und darauf, wann sie sich eignen.
| Methode | Am besten geeignet für | Aufwand |
|---|---|---|
| Kostenloser Online-Scanner | Einen schnellen ersten Blick auf eine beliebige Website | Gering |
| Browser-Entwicklerwerkzeug | Die Detailprüfung einer einzelnen Seite | Gering |
| Website-weiter Crawler | Große Websites mit vielen Seiten | Mittel |
| CMP-integriertes Scanning | Laufendes Einwilligungsmanagement | Mittel |
| Manuelle Prüfung | Kleine Websites, einmalige Kontrollen | Hoch |
| Netzwerkverkehrs-Werkzeug | Das Debuggen kniffliger Tracking-Skripte | Hoch |
Automatisiertes Scannen ist für jedes Unternehmen die schnellste Methode, da sich damit Dutzende oder Hunderte von Seiten verarbeiten und Tracker finden lassen, die nicht einmal vermutet wurden. Es eignet sich ideal für E-Commerce, SaaS oder Content-Publisher mit einer großen Website.
Auch das manuelle Scannen hat seine Berechtigung. Es wird benötigt, um zu untersuchen, wie ein bestimmter Tracker funktioniert, oder um ein Einwilligungsproblem auf einer einzelnen Seite zu beheben.
Laufendes Scannen über eine Einwilligungsplattform ist das, was die meisten Unternehmen nutzen. Damit lassen sich Tracker sowohl erkennen als auch die Einwilligung durchsetzen, und zwar über eine dedizierte Lösung wie ConsentX.
So werten Sie Ihre Cookie-Scan-Ergebnisse aus und handeln danach
Tracking-Aktivität zu finden ist nur die halbe Miete; die andere Hälfte besteht darin, zu wissen, was mit dieser Information zu tun ist. Hier ist, was als Nächstes getan werden sollte.
Kategorisieren Sie jedes gefundene Cookie. Die meisten Audits verwenden eine Variante der folgenden vier Kategorien:
- Notwendig Für das Funktionieren der Website erforderlich, etwa für die Anmeldesitzung oder den Warenkorb.
- Funktional Verbessern das Erlebnis, etwa das Merken von Spracheinstellungen.
- Analyse Messen Traffic und Verhalten, etwa Google Analytics.
- Marketing Werden für Werbung und Retargeting verwendet.
Prüfen Sie, wann die Einwilligung eingeholt wird Notwendige Cookies sollten von der Blockierung ausgenommen sein, während für alle übrigen eine Einwilligung vorliegen muss, bevor sie auf dem Gerät einer Besucherin oder eines Besuchers geladen werden.
Löschen Sie alle nicht benötigten Cookies Alte Codefragmente von Plugins, die seit Jahren nicht mehr genutzt werden, und ersetzter Analyse-Code sind häufige Funde bei Cookie-Scans. Jedes Skript, das nicht aktiv genutzt wird, sollte samt seinem Tracking-Code entfernt werden.
Aktualisieren Sie Ihre Cookie-Richtlinie Die auf Ihrer Website veröffentlichte Fassung sollte stets genau die Kategorien widerspiegeln, die beim Scan gefunden wurden.
Aktualisieren Sie Ihr Cookie-Banner Ihre Website-Besucherinnen und -Besucher sollten nur um die Einwilligung zu dem gebeten werden, was beim Scan gefunden wurde. Wenn Analyse- oder Marketing-Code vor der Einwilligung ausgelöst wird, muss er durch ein Skript zur vorherigen Skriptblockierung blockiert werden.
Scannen Sie Ihre Website erneut Stellen Sie nach den Aktualisierungen durch einen weiteren Scan sicher, dass alles einwandfrei funktioniert.
Häufige Fehler beim Cookie-Audit, die Sie vermeiden sollten
Selbst den gründlichsten Teams können bei diesem Vorgehen Fehler unterlaufen.
Nachfolgend finden Sie einige der häufigen Fehler bei Website-Tracking-Audits, die es zu vermeiden gilt.
- Nur die Hauptseite scannen Die Startseite ist zwar meist die umfangreichste Einzelseite einer Website, doch auch andere Seiten können eigene Skripte und Tracking-Technologien enthalten.
- Drittanbieter-Tracker nicht berücksichtigen Auch Cookies und Tracking-Skripte, die von Drittanbieterdiensten für Video, Chat, Werbung und andere Funktionen eingebettet werden, sind vorhanden.
- Nicht verstehen, dass es ein fortlaufender Prozess ist Websites verändern sich, und ihre Tracking-Technologien verändern sich ebenfalls, sodass das Audit wiederholt durchgeführt werden muss.
- Das Timing des Skripts nicht analysieren Die gewonnene Trackerliste gibt nicht an, ob diese vor oder nach der Einwilligung der Nutzerin oder des Nutzers auf der Seite erscheinen.
- Eine pauschale Datenschutzerklärung verwenden Die auf einer Website veröffentlichte Datenschutzerklärung sollte die Ergebnisse eines Audits widerspiegeln, was bedeutet, dass sie individuell angepasst sein sollte.
- Websites nicht auf Mobilgeräten scannen Mobile Website-Versionen enthalten typischerweise andere Skripte und erheben unter Umständen andere Daten.
- Subdomains nicht scannen Blogs, Foren und Shops, die an die Hauptdomain angebunden sind, liegen auf separaten Subdomains und erfordern möglicherweise einen eigenen Scan.
- Sich nicht mit der Entwicklungs- und Marketingabteilung abstimmen Diese Bereiche fügen häufig neue Tags und Skripte hinzu, von denen das Datenschutzteam nichts weiß.
Wer diese Fallstricke vermeidet, stellt sicher, dass ein Website-Tracking-Audit gründlich durchgeführt wird und den Datenschutz tatsächlich verbessert, statt nur um der Pflichterfüllung willen abgehakt zu werden.
Best Practices für die Durchführung eines Cookie-Audits
Planen Sie regelmäßige Cookie-Scans ein, um die Konformität sicherzustellen, mit Abständen von höchstens einem Quartal oder einem Monat. Ein einmaliges Audit genügt nicht, da Websites ständig aktualisiert werden und neue Cookies hinzukommen können, ohne dass es jemandem auffällt.
Erstellen Sie eine Inventarliste aller beim Scan gefundenen Cookies. Diese Liste sollte bei jeder Entdeckung neuer Cookies aktualisiert werden und Angaben zu Zweck, Kategorie, Domain und Ablaufdatum jedes Cookies enthalten.
Der beste Weg, die Zahl der notwendigen Cookies zu verringern, ist die Methode der vorherigen Skriptblockierung. So werden alle unerwünschten Cookies, die andernfalls zur Gewährleistung der Funktionsfähigkeit der Website nötig wären, erst nach der Einwilligung zur Speicherung auf dem Gerät der Nutzerin oder des Nutzers hinzugefügt. Da sich die Nutzerinnen und Nutzer der Website überall auf der Welt befinden und unterschiedlichen Datenschutzgesetzen unterliegen können, kann es sinnvoll sein, eine geoabhängige Regel-Engine einzusetzen, die die Gesetze am Standort der Nutzerin oder des Nutzers erkennt.
Erinnern Sie die Entwicklungs- und Marketingteams daran, dass jedes neue Skript und jedes neue Plugin vor der Installation in der Produktionsumgebung ein Cookie-Audit erfordert. Um die Genauigkeit und Verlässlichkeit der Daten zu gewährleisten, kann es hilfreich sein, automatisierte Scans und Audits mit manuellen Tests zu kombinieren und die Scan-Ergebnisse bei jeder Aktualisierung der Website zu erneuern.
Fazit
Einen Cookie-Scan durchzuführen ist nicht bloß eine Compliance-Formalität. Es ist der Weg, tatsächlich zu wissen, was Ihre Website mit den Daten Ihrer Besucherinnen und Besucher macht. Fangen Sie einfach an: Scannen Sie Ihre wichtigsten Seiten, ordnen Sie die Funde klaren Kategorien zu und bringen Sie Ihr Einwilligungsbanner und Ihre Datenschutzerklärung mit der Realität in Einklang.
Machen Sie das Scannen zur regelmäßigen Gewohnheit, nicht zur einmaligen Aktion. Werkzeuge wie ConsentX verbinden Scanning mit Einwilligungsmanagement und vorheriger Skriptblockierung, sodass Sie Cookies nicht nur finden, sondern sie richtig steuern, Region für Region, Gesetz für Gesetz.
Möchten Sie Cookie-Compliance vereinfachen? Testen Sie ConsentX noch heute.
Häufig gestellte Fragen
Warum muss ich die Cookies meiner Website scannen?
Das Scannen der Cookies Ihrer Website erlaubt Ihnen zu sehen, welche Arten von Cookies es gibt, woher sie stammen und was sie tun. Außerdem können Sie unbekannte oder überflüssige Cookies erkennen und sicherstellen, dass Ihr Einsatz von Cookies den geltenden Regeln und Vorschriften entspricht, zum Beispiel GDPR und CCPA.
Welche gesetzlichen Anforderungen gelten für den Einsatz von Cookies?
Die Anforderungen an Cookies hängen davon ab, in welchem Land Ihre Website gehostet wird und welche Art von Cookies eingesetzt wird. Website-Betreiber müssen Besucherinnen und Besucher über den Einsatz nicht essenzieller Cookies informieren und deren Einwilligung einholen, um Informationen auf ihren Geräten zu speichern. Sie müssen außerdem darüber informieren, welche Daten die Cookies erheben, wie sie verwendet werden und wie Besucherinnen und Besucher ihrer Verwendung widersprechen können.
Welche GDPR-Anforderungen gelten für den Einsatz von Cookies?
Nach der GDPR müssen Websites die informierte und freiwillige Einwilligung der Nutzerinnen und Nutzer einholen. Die Nutzerinnen und Nutzer der Website sollten ihre Einwilligung ebenso einfach widerrufen können, wie sie sie erteilt haben, und der Umfang der Einwilligung sollte klar sein. Die Einwilligung sollte nicht mit anderen Informationen vermischt werden, und Website-Betreiber müssen nachweisen können, dass sie erteilt wurde. Nicht essenzielle Cookies sind solche, die über die im Gesetz vorgesehenen essenziellen Funktionen hinausgehen. Bei essenziellen Cookies können die Compliance-Verfahren gelockert werden, sofern die Cookies streng genommen von den Nutzerinnen und Nutzern angeforderte essenzielle Dienste erbringen.
Kann ich die Cookies meiner Website manuell scannen?
Ja, Cookies lassen sich mithilfe der Entwicklerkonsole eines Browsers manuell prüfen. Dazu ist es nötig, eine Anwendung zu öffnen, welche die Website ausführt, und den Bereich Speicher oder Anwendung der Website aufzurufen, in dem sich die Cookies befinden. Dieses Vorgehen erfordert jedoch technisches Wissen und Zeit, und es besteht die Möglichkeit, dass Cookies übersehen werden, die an anderen Stellen der Website gespeichert sind. Deshalb ist das Scannen von Cookies mit einem automatischen Werkzeug die bessere Option.
Welcher Cookie-Scanner ist der beste für eine Website?
Welcher Cookie-Scanner der beste ist, hängt von der Größe Ihrer Website und den benötigten Funktionen ab. Idealerweise sollte er nicht nur Erstanbieter-, sondern auch Drittanbieter-Cookies scannen, die Cookie-Kategorie angeben, die Herkunft des Cookies ausweisen und cookie-bezogene Compliance-Risiken hervorheben. Wenn Ihre Website in großem Maßstab betrieben wird, ist ein automatischer Scanner die bessere Option, statt jedes Cookie manuell zu analysieren.