Introduction
Tout site web qui utilise des cookies devrait connaître les différents types de cookies et leur rôle. Les cookies essentiels permettent à votre site de fonctionner, tandis que d'autres suivent les visiteurs et collectent des informations personnelles. La différence entre cookies essentiels et non essentiels peut être plus compliquée que la plupart des propriétaires de sites ne le pensent.
En matière de consentement aux cookies, les cookies essentiels doivent être séparés des cookies non essentiels. Cette information n'est pas seulement pertinente : elle est exigée par la loi, puisque de nombreux pays, comme ceux relevant du GDPR, la Californie et l'Inde avec le DPDPA, imposent le consentement aux cookies.
La plupart des entreprises se contentent de la bannière de cookies et considèrent la tâche accomplie, alors qu'elles devraient séparer les cookies essentiels des cookies non essentiels. Même lorsque des bannières de cookies sont présentes, la séparation des cookies de suivi non essentiels pèse davantage aux yeux des autorités de contrôle. La raison est simple : les autorités de contrôle peuvent vérifier si des cookies de suivi non essentiels continuent de fonctionner longtemps après la fermeture de la bannière de cookies.
À quoi doit ressembler une bannière de cookies correcte ?
La bannière de cookies est la première interaction avec tout utilisateur qui visite votre domaine. Vous devez la rendre facile à parcourir, lisible et compréhensible. Le problème, c'est que de nombreuses entreprises détournent les codes de conception des bannières de cookies et utilisent de tels dark patterns pour piéger les utilisateurs ou les forcer à accepter tous les cookies. Cette pratique fait désormais l'objet d'un contrôle strict des autorités de contrôle, et de telles bannières sont considérées comme suspectes.
Une solution optimale doit offrir des choix à l'utilisateur et être aussi directe que possible, sans message caché ni présupposé. Parmi les erreurs les plus courantes figurent le fait de rendre le bouton « Autoriser tous les cookies » plus visible que l'option « Refuser les cookies non essentiels » et l'emploi d'un langage confus.
Voici à quoi doit ressembler la bannière de cookies :
- La fonction première de la bannière est de permettre aux visiteurs de refuser les cookies non essentiels. Elle doit donc comporter un bouton visible et de grande taille pour refuser et pour autoriser tous les cookies. L'option « Autoriser tous les cookies » ne doit pas être placée en petits caractères au bas de la bannière.
- Les bannières doivent employer un langage simple et direct. Évitez les explications au ton juridique sur l'usage des cookies sur votre site. Utilisez plutôt un texte clair pour expliquer la finalité et la collecte de ces données.
- Une case à cocher à côté de la catégorie « Non essentiels » ne doit pas être cochée par défaut. N'oubliez pas que les paramètres par défaut reflètent toujours les préférences du propriétaire du site plutôt que le choix du visiteur. C'est un autre exemple de dark pattern utilisé dans les bannières.
- La bannière de cookies doit offrir un contrôle granulaire des cookies tout en permettant aux utilisateurs de décider rapidement. La bannière doit donc comporter un lien supplémentaire vers la page d'information sur les cookies et leur utilisation sur le site. Ainsi, les utilisateurs peuvent consulter et personnaliser leurs préférences à tout moment.
Il ne suffit pas d'afficher simplement la bannière de cookies sur le site. La bannière doit empêcher l'exécution de tout script tant que l'utilisateur n'a pas interagi avec elle. Cela peut sembler un détail, mais c'est en réalité l'une des erreurs les plus courantes dans les bannières de cookies. N'oubliez pas qu'une bannière ne fait qu'informer l'utilisateur. Pour gérer réellement les cookies, vous devez utiliser des outils distincts, par exemple ConsentX, qui bloquera tous les scripts par défaut jusqu'à ce que l'utilisateur les accepte de manière active.
En savoir plus : Qu’est-ce qu’une bannière de consentement aux cookies ? Fonctionnement et enjeux
Quels sont les trois principaux types de cookies ?
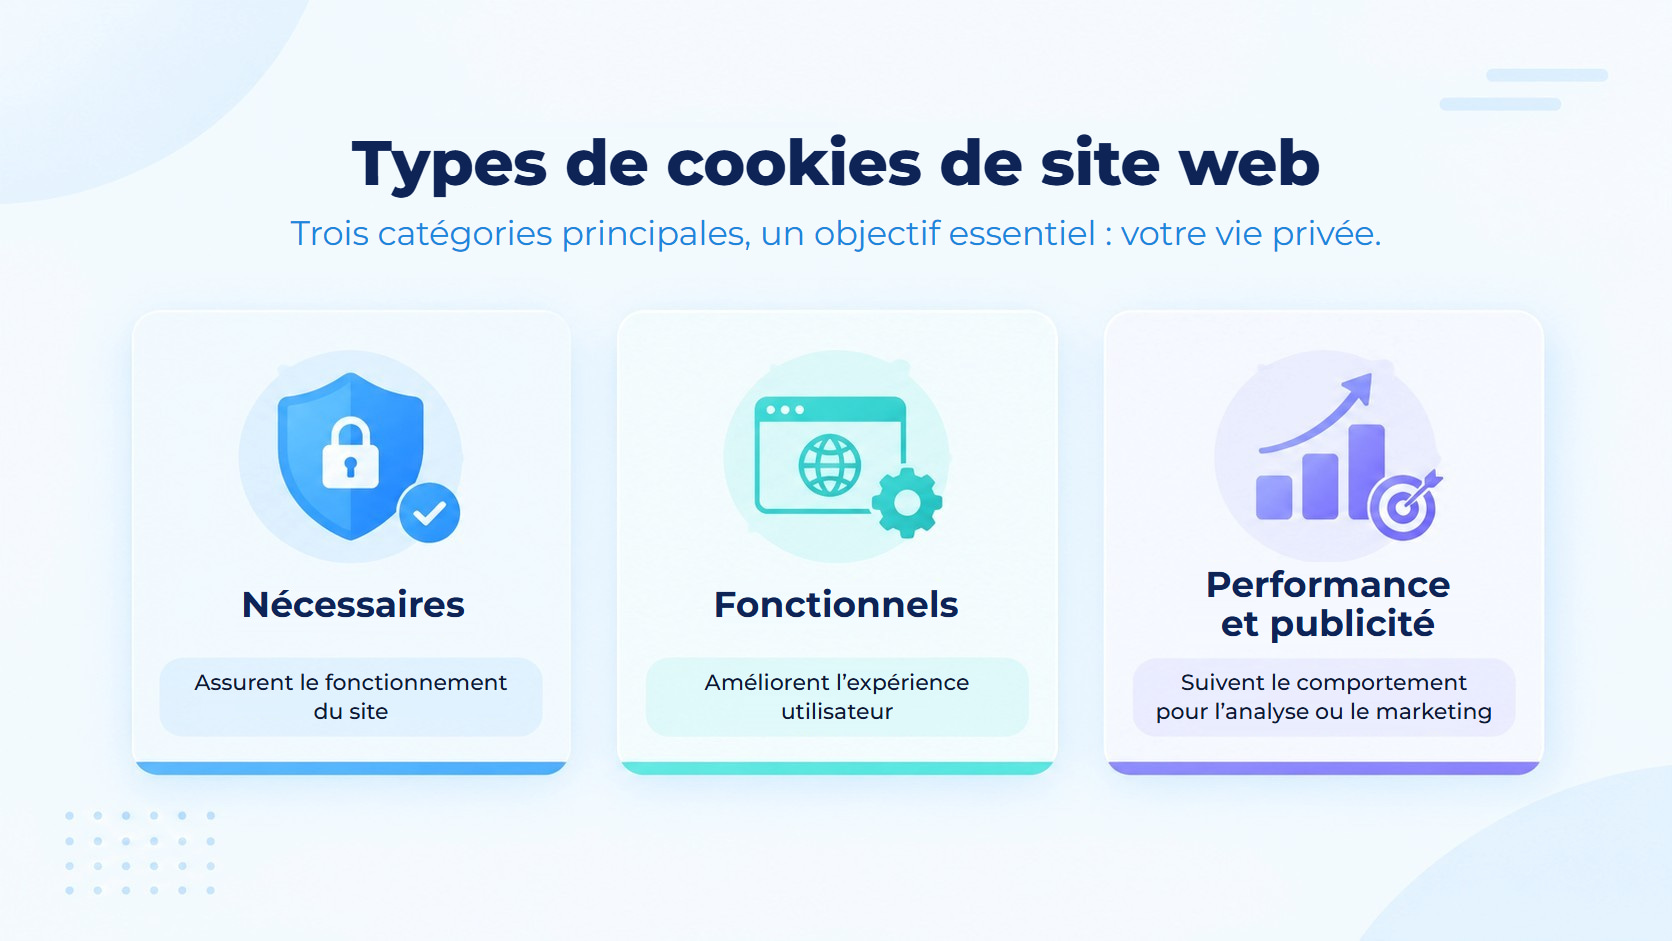
Avant d'aborder la comparaison entre cookies essentiels et non essentiels, il est important de définir les grandes catégories que la plupart des sites utilisent habituellement. En général, la majorité des sites emploient trois grands types de cookies.
| Type de cookie | Finalité | Exemple |
|---|---|---|
| Cookies strictement nécessaires | Assurer le fonctionnement du site | Sessions de connexion, panier d'achat, jetons de sécurité |
| Cookies fonctionnels | Améliorer l'expérience utilisateur | Préférence de langue, paramètres enregistrés |
| Cookies de performance et de publicité | Suivre le comportement à des fins d'analyse ou de marketing | Google Analytics, pixels de reciblage publicitaire |
La première catégorie regroupe les cookies strictement nécessaires, toujours requis pour assurer le bon fonctionnement d'un site web. Les cookies fonctionnels et de performance relèvent des cookies non essentiels, mais cette classification peut dépendre du site concerné et de ses besoins. Ainsi, pour déterminer le statut des cookies essentiels et non essentiels, chaque cas doit être examiné séparément.
Dans certaines entreprises, les cookies d'analyse sont souvent considérés comme sans risque et ne nécessitant pas de consentement supplémentaire de l'utilisateur. Cette perception est pourtant erronée puisque, selon la majorité des lois sur la vie privée, ces cookies doivent eux aussi être soumis au consentement s'ils ne sont pas désignés comme nécessaires au fonctionnement d'un site web.
Quels cookies sont strictement nécessaires ?
Les cookies strictement nécessaires sont des cookies indispensables pour que les sites web assurent leurs fonctionnalités de base. Ils ne requièrent pas le consentement de l'utilisateur, car ils permettent le fonctionnement de base du site demandé par le visiteur.
Parmi les exemples courants figurent les cookies de session, de panier, de répartition de charge, de sécurité et de mémorisation du consentement. Le tableau ci-dessous présente leur description et leur finalité.
| Exemple de cookie | Ce qu'il fait | Pourquoi il est essentiel |
|---|---|---|
| Cookie de session | Maintient l'utilisateur connecté pendant sa navigation | Le site ne peut pas maintenir un état de connexion sans lui |
| Cookie de panier d'achat | Mémorise les articles ajoutés lors du passage en caisse | Le paiement échouerait ou serait réinitialisé sans lui |
| Cookie de répartition de charge | A acheminé le trafic vers le bon serveur | Maintient la stabilité du site en cas de fort trafic |
| Cookie de sécurité/anti-fraude | Détecte les bots et bloque les activités suspectes | Protège le site et les utilisateurs contre les attaques |
| Cookie de mémorisation du consentement | Mémorise le choix du visiteur en matière de cookies | Empêcher la bannière de réapparaître à chaque visite |
D'après ces descriptions, il est évident que même les cookies utilisés par les bannières de consentement sont strictement nécessaires. En effet, leur suppression rend la bannière inutile, de sorte que les utilisateurs ne peuvent plus donner ni retirer leur consentement.
Le critère qui permet de déterminer si un cookie est strictement nécessaire consiste à savoir si la fonctionnalité de base d'un site web cesse de fonctionner en l'absence du cookie. Si la fonction ne fonctionne qu'en présence d'un cookie, celui-ci est considéré comme strictement nécessaire. Sinon, il est jugé non essentiel.
Cookies essentiels et non essentiels : quelle est la différence ?
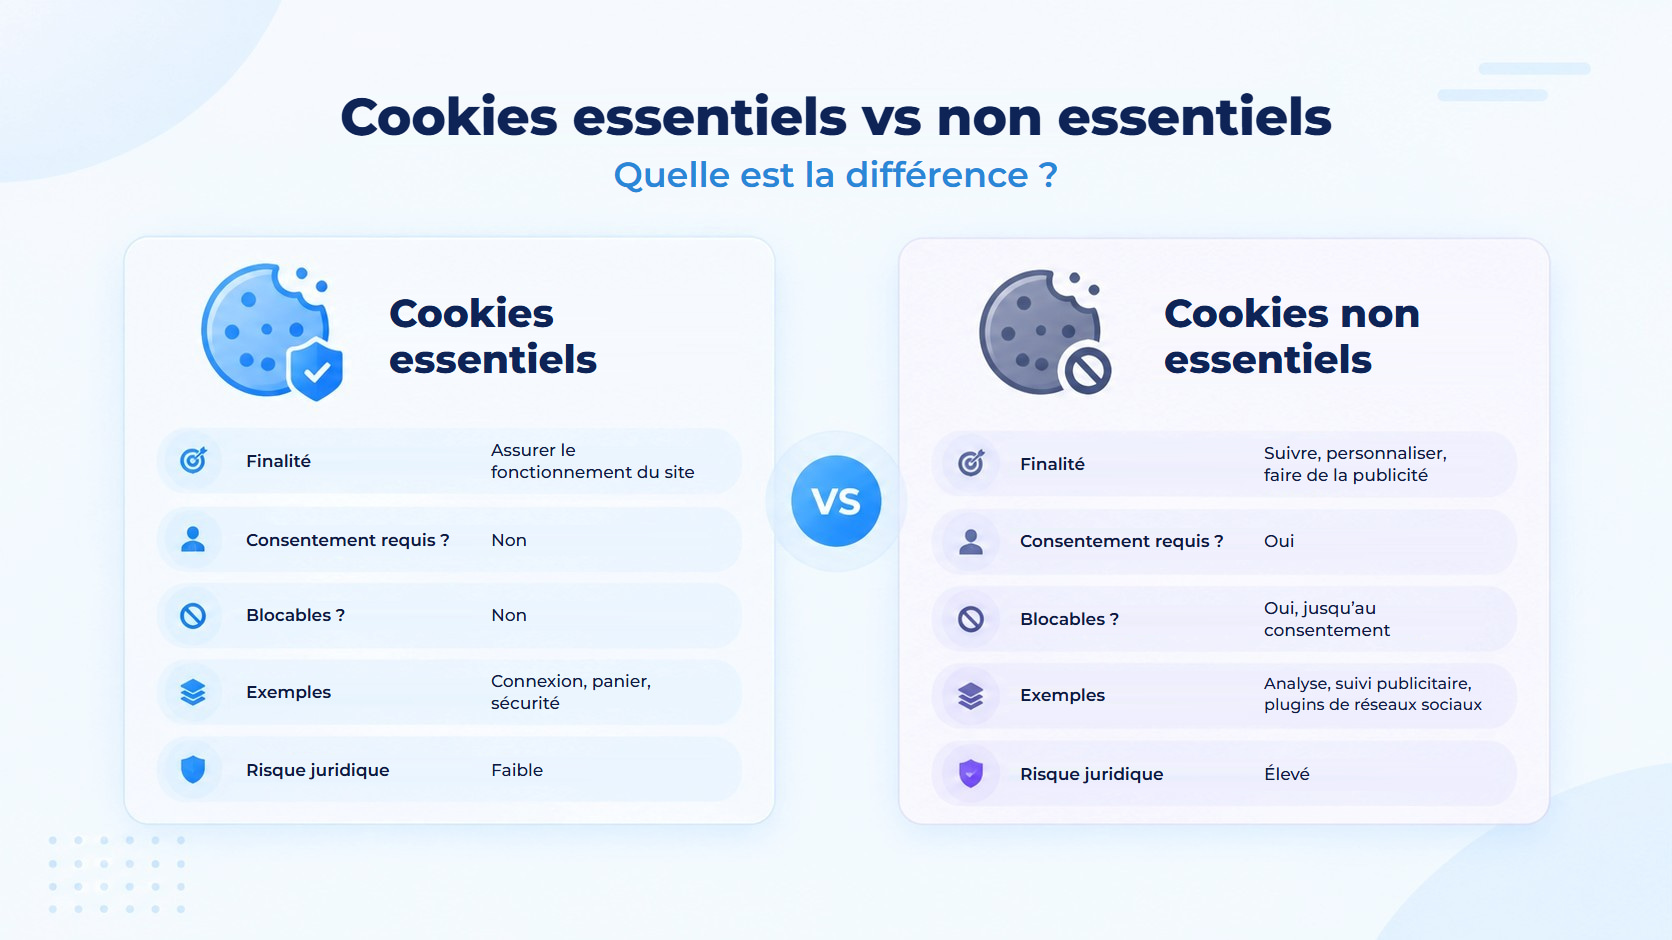
Faisons maintenant la synthèse. La comparaison entre cookies essentiels et non essentiels repose sur les différences de finalité, d'exigences en matière de consentement et de possibilités d'utilisation.
| Critère | Cookie essentiel | Cookie non essentiel |
|---|---|---|
| Finalité | Assurer le fonctionnement du site web | Suivre, personnaliser, faire de la publicité |
| Consentement requis ? | Non | Oui |
| Peut-il être bloqué ? | Non, sans casser le site | Oui, jusqu'à l'obtention du consentement |
| Exemples | Connexion, panier, sécurité | Analyse, suivi publicitaire et plugins de réseaux sociaux |
| Risque juridique en cas de mauvaise gestion | Faible | Élevé |
Les cookies nécessaires s'appliquent automatiquement, car ils assurent le fonctionnement de base de tout site web, tandis que les cookies non essentiels nécessitent le consentement de l'utilisateur pour être activés.
Les différences entre cookies essentiels et non essentiels sont particulièrement importantes pour les sites soumis à des lois strictes sur la protection des données. Si une entreprise qui utilise des cookies non essentiels n'obtient pas l'autorisation de l'utilisateur avant de les déposer sur son appareil, elle peut être sanctionnée. C'est vrai même si le site obtient l'autorisation plus tard, lorsqu'il demande le consentement pour déposer des cookies non essentiels. Les entreprises doivent être attentives aux cookies nécessaires comme aux cookies non essentiels, car ils peuvent affecter l'activité de manières différentes. Elles peuvent soit faire fuir des clients potentiels avec des bannières de cookies intrusives, soit devenir la cible des autorités de contrôle pour violation des lois sur la vie privée.
Comment bloquer les cookies jusqu'à ce que les utilisateurs donnent leur consentement
Afficher une bannière de cookies ne suffit pas à garantir la conformité. Si vos scripts se chargent encore par défaut lors des consultations de pages avant qu'un utilisateur ne consente, vous ne respectez pas les lois sur les cookies. Une bannière de cookies n'est qu'une fenêtre contextuelle.
La bonne façon de garantir la conformité est le « blocage préalable des scripts ». Autrement dit, ne laissez aucun cookie ou traceur non essentiel se charger avant le consentement. Cette pratique consiste à bloquer les cookies de suivi par défaut et à ne les autoriser à se charger qu'après le consentement de l'utilisateur. C'est sans aucun doute l'un des aspects les moins abordés de la conformité en matière de cookies.
La plupart des entreprises commettent cette erreur en cherchant à respecter les lois sur les cookies :
- Vous devez les identifier ; vous ne pouvez pas bloquer ce dont vous ignorez l'existence. Une analyse des cookies et des traceurs de votre site vous aidera à identifier tout ce qui se charge sur votre site web.
- Vous devez les classer par catégorie. Vous devez classer chaque cookie ou traceur comme essentiel, fonctionnel, ou lié à la publicité ou à l'analyse.
- Veiller à ce que les scripts non essentiels soient bloqués par défaut à l'aide de votre technologie de consentement (ou d'une autre couche de blocage). Cela se fait généralement avec du JavaScript qui empêche l'exécution des scripts avant le consentement.
- Vous devez tester votre site en continu pour vous assurer que tous les traceurs sont bloqués par défaut. De nouveaux plugins et traceurs peuvent être ajoutés aux sites ; des analyses régulières sont donc essentielles pour garantir une conformité totale.
- Vous devez vous assurer que votre solution de consentement aux cookies respecte le Global Privacy Control (GPC), intégré à certains navigateurs.
C'est ce que font des solutions comme ConsentX pour garantir la conformité en matière de cookies. Au lieu de vous contenter d'une bannière de cookies, vous devez vous assurer que les cookies ne se chargent qu'après l'obtention du consentement.
Comment gérer les cookies non essentiels
La gestion des cookies non essentiels est un processus continu, et non une configuration ponctuelle. Voici comment les entreprises la gardent sous contrôle.
Commencez par une catégorisation claire. Regroupez vos cookies non essentiels en catégories comme l'analyse, la publicité et les réseaux sociaux, afin que les visiteurs puissent choisir ceux qu'ils autorisent au lieu d'une décision du tout ou rien.
Tenez votre politique de cookies à jour. Chaque fois que vous ajoutez un nouvel outil, un plugin ou une régie publicitaire, votre liste de cookies change. Votre avis de confidentialité doit le refléter en temps réel, et non une fois par an.
Respectez les différences régionales. Un visiteur dans l'UE peut nécessiter une expérience d'opt-in plus stricte au titre du GDPR, tandis qu'un visiteur en Californie peut s'attendre à un modèle d'opt-out au titre du CCPA. Un moteur de règles géolocalisé peut appliquer automatiquement l'expérience de consentement adaptée selon la localisation du visiteur, sans que vous ayez à reconstruire votre bannière pour chaque région.
Conservez une trace de chaque décision de consentement. Si une autorité de contrôle vous demande de prouver qu'un visiteur a consenti, il vous faut des enregistrements horodatés et infalsifiables, et pas seulement le souvenir de ce qu'affichait votre bannière. Des reçus de consentement qui consignent la version de la politique, l'horodatage et la décision du visiteur facilitent grandement les audits.
Redemandez le consentement lorsque c'est nécessaire. Si votre politique de cookies change de manière significative, ou si suffisamment de temps s'est écoulé, sollicitez à nouveau les visiteurs. Un ancien consentement ne couvre pas toujours de nouveaux comportements de suivi.
Traitez correctement les opt-outs. Si un visiteur retire son consentement, les cookies non essentiels déjà déposés doivent cesser de collecter des données à l'avenir. Cela doit être appliqué automatiquement, et non manuellement.
Bien gérer les cookies essentiels et non essentiels ne consiste pas à cocher une case juridique. Il s'agit de bâtir un processus de consentement qui évolue avec votre site, vos régions et vos réglementations.
Conclusion
Les règles actuelles concernant les cookies essentiels et non essentiels ne sont plus facultatives pour les propriétaires de sites. Elles ont un impact direct sur les paramètres de confidentialité des utilisateurs, sur la responsabilité du propriétaire du site et sur le niveau de confiance des visiteurs. Les cookies essentiels permettent au site de fonctionner correctement, tandis que les cookies non essentiels nécessitent le consentement des visiteurs avant de pouvoir être enregistrés sur l'appareil.
Il est donc crucial pour les sites web d'agir sur cette recommandation. Cela les aidera également à s'assurer qu'ils n'utilisent pas de cookies tiers sans autorisation, à respecter les lois et réglementations locales et à démontrer la preuve du consentement des visiteurs. Tout cela est complexe et chronophage, surtout lorsqu'il faut composer avec plusieurs juridictions.
Assurez un consentement aux cookies conforme avec ConsentX. Gérez les autorisations, bloquez les cookies non essentiels et conservez des preuves claires du consentement.
Questions fréquentes
Quelle est la différence entre les cookies essentiels et non essentiels ?
Les cookies essentiels sont nécessaires au fonctionnement d'un site web, par exemple pour les sessions de connexion, les paniers d'achat et les jetons de sécurité, et ne requièrent pas le consentement de l'utilisateur. Les cookies non essentiels sont utilisés pour le suivi, la personnalisation ou le marketing, et nécessitent le consentement du visiteur du site pour être déposés sur son appareil.
Les cookies essentiels nécessitent-ils le consentement de l'utilisateur au titre du GDPR ou du CCPA ?
Non. Les cookies strictement nécessaires ne sont pas soumis au consentement ; leur absence rend le site web inutilisable. Les cookies non essentiels, en revanche, nécessitent un consentement exprès (ou implicite) (ou son absence) avant de pouvoir s'exécuter sur le site web.
Que se passe-t-il si un site web charge des cookies non essentiels avant d'obtenir le consentement ?
Il s'agit d'une exigence réglementaire courante. Les autorités peuvent sanctionner les organisations qui déposent des cookies de suivi sur les appareils des utilisateurs avant que ceux-ci n'aient interagi avec la bannière de consentement aux cookies, ce qui les expose à un risque juridique même si le consentement est obtenu après coup, par exemple par un clic sur « accepter ». Les organisations devraient adopter des méthodes de « blocage préalable des scripts », qui empêchent l'exécution des scripts non essentiels tant que le site web n'a pas reçu le consentement de l'utilisateur pour les exécuter.
Comment savoir si un cookie est strictement nécessaire ou non ?
Le critère consiste à savoir si la fonctionnalité de base du site web cesse de fonctionner en l'absence du cookie. Si c'est le cas, le cookie est essentiel ; sinon, il est non essentiel.
Les cookies d'analyse comme Google Analytics sont-ils considérés comme essentiels ?
Non, c'est une idée reçue courante. La plupart des cadres réglementaires classent les cookies d'analyse comme non essentiels et exigent d'obtenir le consentement de l'utilisateur avant de les déposer sur l'appareil d'un visiteur du site. De nombreuses organisations croient à tort qu'elles n'ont pas besoin de consentement.