はじめに
あなたが訪れるウェブサイトはすべて、Cookieと呼ばれる小さなファイルの形でデジタルの足跡を残します。これらのCookieは、認証済みでログイン中の利用者としてあなたを識別する手助けをし、選択した言語、カート内の商品、閲覧履歴といった設定を保存します。しかし、ほとんどのサイト管理者は、自分のサイトで動作しているCookieやトラッキングスクリプトの一覧を把握していません。GDPR、CCPA、そしてインドの新しいDPDPAといった法律は、サイト運営者に対し、サイトで使われているCookieとトラッカーを詳細に把握することを義務づけているため、これは法的な問題を招くおそれがあります。
Cookieスキャンは、サイトで動作しているすべてのCookieとトラッカーを特定する助けになります。さらに、各Cookieが何に使われ、誰が使用し、利用者が同意する前から動作していないかを詳細な一覧で示します。サイト管理者は、サイト上の許可のないデータ収集によって法的な問題に直面しないよう、Cookieスキャンを定期的に実行する必要があります。
Cookieスキャンとは何か、どのように機能するのか
Cookieスキャンとは、ブラウザーでページを開く処理を再現してサイトを自動的に調べ、発火するCookie、トラッカー、ピクセル、スクリプトをすべて収集するものです。
スキャンの仕組み:
- スキャンツールがサイトのすべてのページを1つずつ巡回します。
- 通常のブラウザーの挙動を再現しながら、ブラウザー上でのページの読み込みを監視します。
- その過程で設定されたCookieはすべて収集され、ドメイン、有効期限、目的別に分類されます。
- ツールは、サードパーティのトラッカー、ピクセル、その他の分析処理を含むスクリプトを検出します。
- これらはすべて、必須、機能、分析、マーケティングなどのカテゴリーに仕分けされます。
Cookieスキャンツールには、サイト内のすべてのページを自動で巡回するものもあれば、URLを1つずつ入力する必要があるものもあります。いずれにしても、その結果からサイトの裏側で起きている活動を正確に把握できます。
Cookieスキャナーを使ったサイト運営者からは、結果に驚いた、あるいは愕然としたという声がよく聞かれます。トラッキングピクセル、埋め込み動画、マーケティング用ウィジェットには、それ以外の方法では見えない数十ものサードパーティスクリプトが含まれていることがあります。
Cookie監査はなぜ重要なのか
Cookie監査は、次の3つの理由から必要です。
法令順守 各国の現行のデータ保護法およびプライバシー法は、ウェブサイトでのトラッキングツールの利用について訪問者に情報を提供することを求めています。さらに、非必須Cookieと必須Cookieのいずれについても、同意取得の要件を満たす必要があります。必要な開示を行わず同意も取得しない場合、制裁や利用者からの苦情につながるおそれがあります。訪問者の所在地によっては、GDPR、CCPA、DPDPAといったプライバシー法が対象になります。
信頼 利用者はプライバシーを強く気にしており、自分の個人データが同意なく収集・利用されることを望みません。プライバシーに関する情報を開示することは信頼を築き、逆にそれが欠けていると利用者は信頼を失いかねません。
サイトのパフォーマンス 監査によって、放置されたタグ、つまりツールの利用をやめた後もサイトに残ったままのコード片が見つかることがあります。そうしたタグはページの読み込みを遅くするため、削除することでパフォーマンスが向上します。
重要なポイントを凝縮すると次のようになります。
| リスク領域 | 監査を行わない場合に起きること |
|---|---|
| 法的リスク | 制裁金、警告書、規制当局への苦情 |
| 訪問者の信頼 | 訪問者が許可なく追跡されていると感じる |
| 同意の正確性 | バナーの内容が実際の動作と一致しない |
| サイト速度 | 使われていないスクリプトやトラッキングファイルがページを遅くする |
| ベンダーリスク | 承認した覚えのないトラッキングデータをサードパーティのスクリプトが設定する |
サイトで何が起きているのかを正確に知るには、独立した立場でのウェブサイトのセキュリティ監査しかありません。
関連記事: Cookieコンプライアンスとは何か、完全ガイド
自社サイトのCookieをスキャンする方法
監査の実施に大きな手間はかかりません。作業はいずれも単純化されており、ほぼどのサイト運営者にも実行可能です。
ウェブサイトのCookieとトラッカーをスキャンする7つのステップは次のとおりです。
- スキャン方法を決める 拡張機能やオンラインスキャナーなど、無料で使えるスキャナーは複数あります。これらのスキャナーは、無料のAPIかブラウザーの開発者ツールのいずれかを利用します。最も手軽なのは、アカウント登録の不要な無料スキャナーを使うことです。たとえばConsentXのツールは、サイトの公開ページを解析して同意前に動作しているトリガーをすべて検出する、Cookieとトラッカーの無料スキャナーを提供しています。
- まずトップページからスキャンを始めます。サードパーティスクリプトの数が最も多いためです。
- 続いて、決済ページ、問い合わせフォーム、ブログ記事、ランディングページなど、サイトの主要ページをスキャンします。ページごとに、トップページには存在しない別のスクリプトや技術が使われている場合があります。
- 次のステップは、サイトで検出されたCookieと収集データの一覧を確認することです。ほとんどのスキャナーでは、この情報はカテゴリー、Cookie名、ドメイン、有効期限の列を持つ表として示されます。この時点で、Cookieとトラッカーをカテゴリーに分け、サイト自身のドメインに属する項目をすべて印づけする必要があります。この情報は、自社のCookie運用がGDPR、CCPA、DPDPAといった適用されるプライバシー法に適合しているかを確認する助けにもなります。
- サイト運営者は、スクリプトが発火するタイミング、つまり正確な瞬間に注意を払うべきです。このステップは抜け落ちたり誤って実施されたりすることが多く、その結果、余計なCookieやトラッカーが生じます。サイト運営者は、必須のサービスを提供しないCookieとトラッカーがすべて、ページ読み込み前には動作していないことを確認すべきです。
- 6番目のステップは、サイトで検出されたCookieとトラッカーの情報をすべて集約することです。このデータは、プライバシーポリシーの作成と、サイトの同意ソリューションの設定に使われます。すべての項目に、説明、カテゴリー、提供元(ファーストパーティかサードパーティか)を付与すべきです。
- プラグインや広告、各種サードパーティモジュールによって新しいCookieやトラッカーが追加される可能性は常にあるため、スキャンは定期的な手順にすべきです。変更の一部は、サイト管理者が気づかないうちに組み込まれることもあります。
ウェブサイトのCookieをスキャンする10の効果的な方法
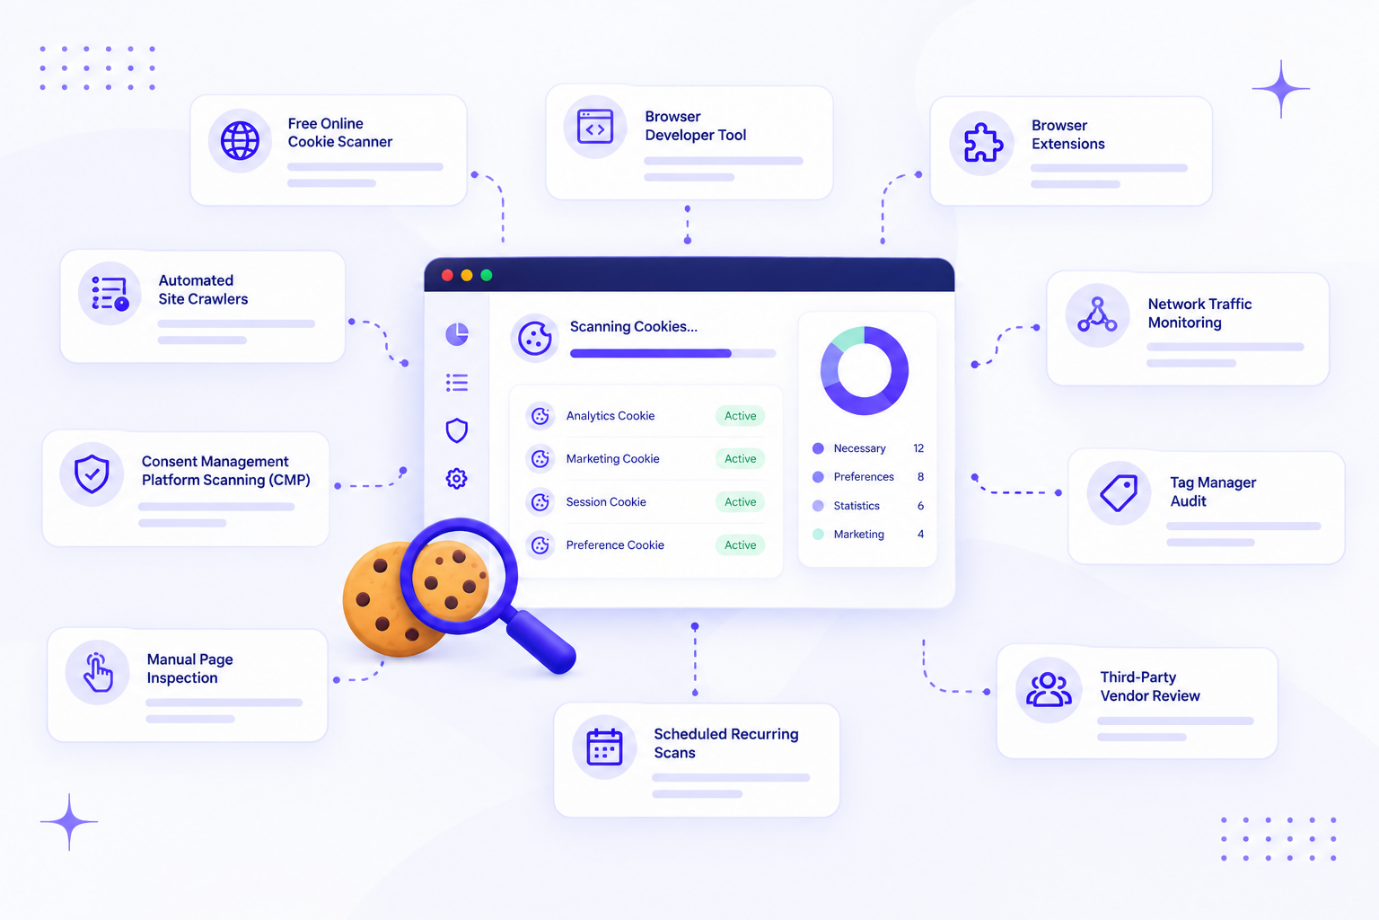
このスキャンを実行する方法は1つではありません。知っておくとよい10の方法を紹介します。
| 方法 | 何ができるか |
|---|---|
| 無料オンラインCookieスキャナー | ConsentX Cookieスキャナーのようなツールが公開ページを確認し、動作しているものを一覧表示します。アカウントは不要です。 |
| ブラウザーの開発者ツール | 最近のブラウザーはいずれも、内蔵のインスペクターから保存データを直接確認できます |
| ブラウザー拡張機能 | インスペクター系の拡張機能は、閲覧中に何が設定されているかを分かりやすい形式で表示します |
| 自動サイトクローラー | これらのツールはサイト全体をページ単位でスキャンし、完全な一覧を作成します |
| 同意管理プラットフォーム(CMP)によるスキャン | ConsentXを含む多くのCMPは、同意設定の一環としてスキャン機能を内蔵しています |
| 手動でのページ確認 | 小規模サイトであれば、各ページを開いて保存内容を手作業で確認できます |
| ネットワークトラフィックの監視 | ネットワークリクエストを監視するツールは、バックグラウンドで読み込まれるスクリプトが設定するデータを明らかにできます |
| タグマネージャーの監査 | Googleタグマネージャーを使っている場合、タグを見直すことでトラッキングデータを設定している可能性のあるものが分かります |
| サードパーティベンダーの確認 | 各ベンダーやプラグイン提供元に、そのコードがページ上で何を設定するのかを確認します |
| 定期実行スキャン | 週次または月次で自動スキャンを設定し、新しいトラッカーが見過ごされないようにします |
スキャンツールは「何があるか」を突き止めるだけであり、「なぜそこにあるのか」を理解するには手動の確認が役立つため、このうち2つか3つを組み合わせるのが最適です。
ウェブサイトのCookieをスキャンするさまざまな手法
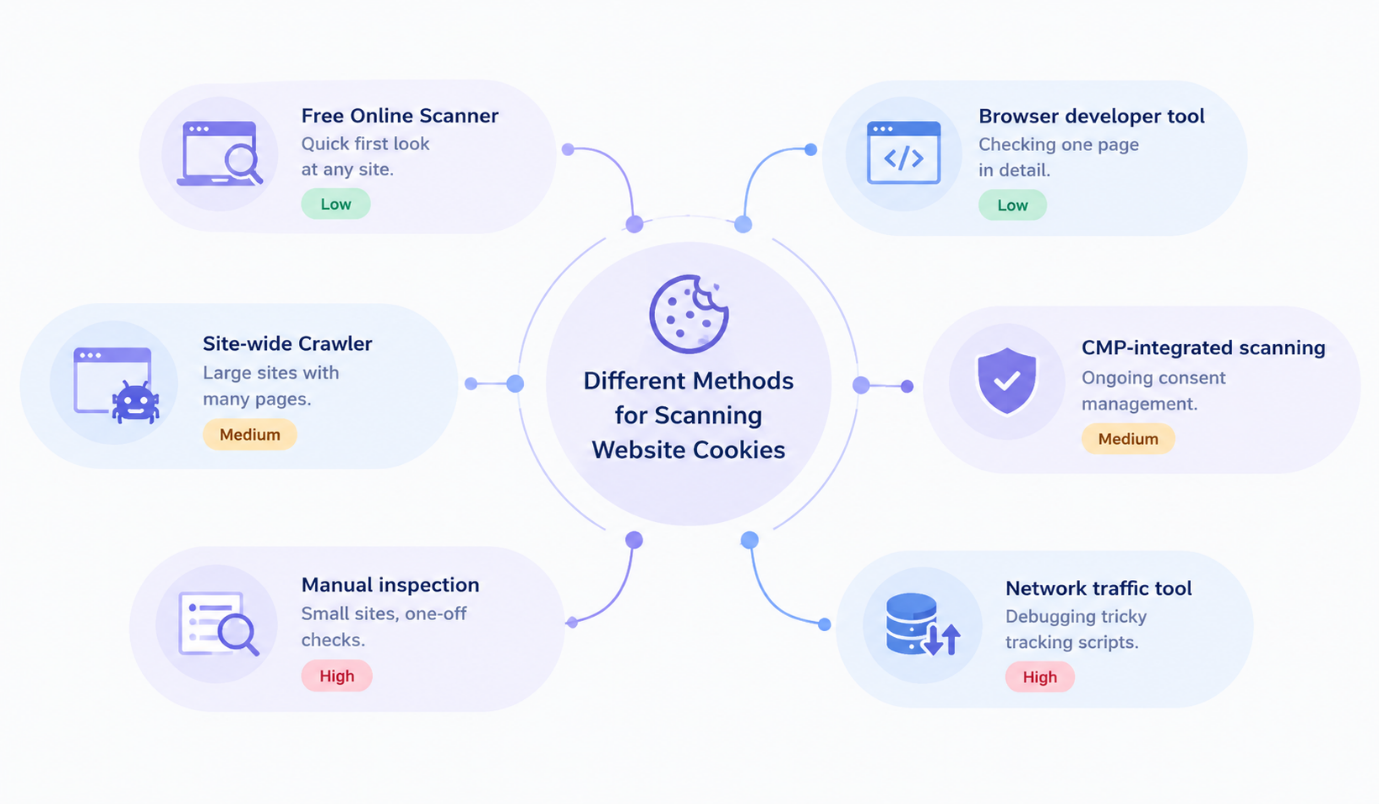
スキャンの手法はどれも同じというわけではありません。それぞれのアプローチと、どんなときに使うべきかを見ていきましょう。
| 方法 | 適した用途 | 手間 |
|---|---|---|
| 無料オンラインスキャナー | どんなサイトでも手早く概観する | 低 |
| ブラウザーの開発者ツール | 1ページを詳細に確認する | 低 |
| サイト全体のクローラー | ページ数の多い大規模サイト | 中 |
| CMP統合型スキャン | 継続的な同意管理 | 中 |
| 手動確認 | 小規模サイト、単発の点検 | 高 |
| ネットワークトラフィックツール | 扱いにくいトラッキングスクリプトのデバッグ | 高 |
自動スキャンはどの企業にとっても最も速い方法で、数十から数百のページを処理し、思いもよらなかったトラッカーを見つけられます。大規模なサイトを持つEC、SaaS、コンテンツ配信事業者に最適です。
手動スキャンにも役割があります。特定のトラッカーの挙動を調べたり、1ページで起きている同意の問題を切り分けたりするには手動が必要です。
同意プラットフォームによる継続的なスキャンは、多くの企業が採用している方法です。トラッカーの検出と同意の実行の両方が可能で、ConsentXのような専用ソリューションで実現します。
Cookieスキャンの結果を確認し、対応する方法
トラッキングの動作を見つけるのは作業の半分にすぎません。もう半分は、その情報をどう扱うかを知ることです。次に行うべきことは以下のとおりです。
見つかったCookieを1つずつ分類します。ほとんどの監査では、次の4つのカテゴリーの何らかの変形が用いられます。
- 必須 ログインセッションやショッピングカートなど、サイトの動作に必要なもの。
- 機能 言語設定の記憶など、利用体験を向上させるもの。
- 分析 Google Analyticsなど、トラフィックや行動を測定するもの。
- マーケティング 広告やリターゲティングに使われるもの。
同意をいつ求めているかを確認する 必須Cookieはブロックの対象外とすべきですが、それ以外はすべて、訪問者の端末に読み込まれる前に同意を得ている必要があります。
不要なCookieを削除する 何年も使われていないプラグインの古いコード片や、すでに置き換えられた分析用コードは、Cookieスキャンでよく見つかります。実際に使われていないスクリプトは、そのトラッキングコードごと削除すべきです。
Cookieポリシーを更新する サイトで公開している版は、スキャンで見つかったカテゴリーを常に正確に反映しているべきです。
Cookieバナーを更新する 訪問者に同意を求める対象は、スキャンで見つかったものだけであるべきです。分析やマーケティングのコードが同意前に発火している場合は、事前スクリプトブロッキングのスクリプトでブロックする必要があります。
サイトを再スキャンする 更新を行ったら、もう一度スキャンを実行して、すべてが正しく動作していることを確認してください。
避けるべきCookie監査のよくある失敗
どれほど入念なチームでも、この手順の実施中に失敗することはあります。
以下に、ウェブサイトのトラッキング監査に関してよくある、避けるべき誤りを挙げます。
- トップページだけをスキャンする トップページは通常サイト内で最も内容の多い単一ページですが、他のページにも固有のスクリプトやトラッキング技術が含まれていることがあります。
- サードパーティのトラッカーを考慮に入れない 動画、チャット、広告などの機能を提供するサードパーティのサービスが埋め込むCookieやトラッキングスクリプトも存在します。
- 継続的なプロセスであることを理解していない サイトは変わり、そのトラッキング技術も変わるため、監査は繰り返し行う必要があります。
- スクリプトのタイミングを分析しない 得られたトラッカーの一覧は、それらが利用者の同意の前に現れるのか後に現れるのかを示しません。
- 画一的なプライバシーポリシーを使う サイトに掲載するプライバシーポリシーは監査の結果を反映すべきであり、つまり自社向けに作り込む必要があります。
- モバイルでサイトをスキャンしない モバイル版のサイトは通常、異なるスクリプトを持ち、異なるデータを収集することがあります。
- サブドメインをスキャンしない メインドメインに紐づくブログ、フォーラム、ショップは別のサブドメイン上に存在し、個別のスキャンが必要になる場合があります。
- 開発部門やマーケティング部門に確認しない これらの部門は、プライバシー担当が把握していない新しいタグやスクリプトを追加することがよくあります。
こうした落とし穴を避けることで、ウェブサイトのトラッキング監査が徹底して行われ、要件を形だけ満たすのではなく、実際にプライバシーコンプライアンスの向上につながります。
Cookie監査を行う際のベストプラクティス
コンプライアンスを確保するため、四半期ごとまたは毎月を上限とする間隔で、定期的なCookieスキャンを計画してください。サイトは絶えず更新され、誰も気づかないうちに新しいCookieが追加されることがあるため、一度きりの監査では不十分です。
スキャンで見つかったすべてのCookieの一覧を作成してください。この一覧は新しいCookieが見つかるたびに更新し、各Cookieの目的、カテゴリー、ドメイン、有効期限の情報を含めるべきです。
必須Cookieの数を最小限に抑える最善の方法は、事前スクリプトブロッキングの手法を使うことです。こうすれば、本来はサイトの機能を保証するために必要とされる望ましくないCookieも、利用者が端末への保存に同意した後にのみ追加されます。サイトの利用者は世界中に存在し、異なるプライバシー法の適用を受ける可能性があるため、利用者の所在地の法律を判別する地域対応のルールエンジンを活用すると役立つことがあります。
新しいスクリプトやプラグインは、本番環境への導入前にCookie監査が必要であることを、開発チームとマーケティングチームに周知してください。データの正確性と信頼性を確保するには、自動スキャンおよび監査と手動テストを組み合わせ、サイトを更新するたびにスキャン結果を更新すると効果的です。
まとめ
Cookieスキャンの実行は、単なるコンプライアンス上の形式ではありません。自社サイトが訪問者のデータに対して実際に何をしているのかを知るための方法です。まずは簡単なところから始めましょう。主要なページをスキャンし、見つかったものを明確なカテゴリーに分類し、同意バナーとプライバシーポリシーを実態に合わせて修正します。
スキャンは一度きりの行事ではなく、定期的な習慣にしてください。ConsentXのようなツールは、スキャンを同意管理および事前スクリプトブロッキングと組み合わせるため、Cookieを見つけるだけでなく、地域ごと、法律ごとに適切に制御できます。
Cookieコンプライアンスをもっと簡単にしたいとお考えですか。今すぐConsentXをお試しください。
よくある質問
なぜ自社サイトのCookieをスキャンする必要があるのですか
サイトのCookieをスキャンすると、どんな種類のCookieがあり、どこから来て、何をしているのかが分かります。また、正体不明のCookieや不要なCookieを特定し、自社のCookie利用がGDPRやCCPAなどの規則・規制に適合していることを確認できます。
Cookieの利用に関する法的要件は何ですか
Cookieに関する要件は、サイトがどの国でホストされているか、どの種類のCookieを使っているかによって異なります。サイト運営者は、非必須Cookieの利用について訪問者に通知し、その端末に情報を保存することへの同意を得なければなりません。また、Cookieが収集するデータ、その利用方法、訪問者が利用に異議を唱える方法についても情報を提供する必要があります。
Cookieの利用に関するGDPRの要件は何ですか
GDPRによれば、ウェブサイトは利用者から情報に基づく自由な同意を得なければなりません。サイトの利用者は、同意を与えたときと同じ簡単さで撤回できるべきであり、同意の範囲は明確でなければなりません。同意を他の情報と混在させてはならず、サイト運営者は同意が得られたことを証明できる必要があります。非必須Cookieとは、法律で定められた必須機能を超えるもののことです。必須Cookieについては、利用者が求めた必須のサービスを厳密に提供するものであれば、コンプライアンス手続きが緩和されることがあります。
自社サイトのCookieを手動でスキャンできますか
はい、Cookieはブラウザーの開発者コンソールを使って手動で確認できます。その際は、サイトを実行しているアプリケーションを開き、Cookieが置かれているサイトのストレージまたはアプリケーションのセクションを表示する必要があります。ただし、この作業には技術的な知識と時間が必要で、サイト内の別の場所に保存されたCookieを見落とす可能性もあります。そのため、自動ツールでCookieをスキャンするほうが良い選択です。
ウェブサイトに最適なCookieスキャナーはどれですか
最適なCookieスキャナーは、サイトの規模と必要な機能によって変わります。理想的には、ファーストパーティCookieだけでなくサードパーティCookieもスキャンでき、Cookieのカテゴリーを示し、提供元を表示し、Cookieに関連するコンプライアンス上の懸念を指摘できるものが望ましいです。大規模に運営しているサイトであれば、Cookieを1つずつ手作業で分析するより、自動スキャナーを使うほうが良い選択です。