在同意前拦截非必要跟踪器
记录一个选择很容易;难的是阻止跟踪器在这个选择之前运行,而这正是大多数平台略过的部分。事前脚本拦截才是让横幅真正转化为合规的控制手段。允许跟踪器在同意前运行,可能带来重大的 Cookie 合规与监管风险。
ConsentX 将事前脚本拦截作为完整同意管理平台的一部分运行,因此您的 Cookie 同意横幅、Google Consent Mode v2 信号与拦截规则都遵循同一个访客决定。运行免费的 Cookie 扫描器,查看您的网站目前有哪些代码标签在同意前触发,并了解 GDPR 合规对事前同意的要求。
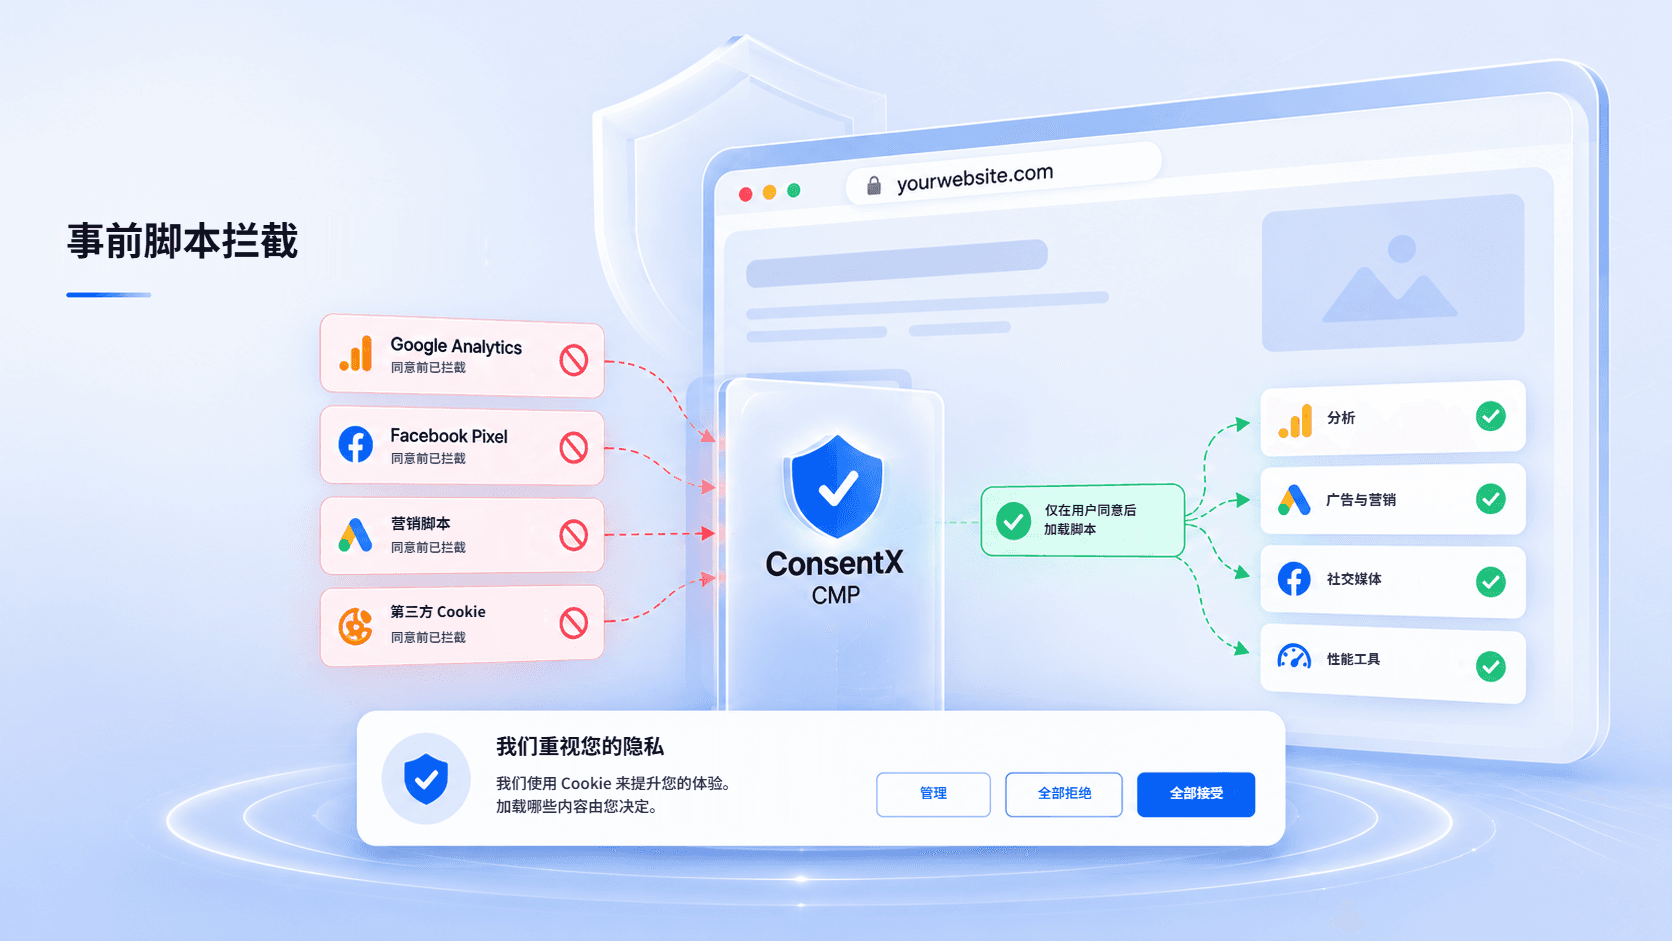
什么是事前脚本拦截?
事前脚本拦截可阻止非必要第三方脚本、跟踪器、代码标签和 Cookie 在访客给予所需 Cookie 同意之前运行。
事前同意意味着非必要跟踪器在用户同意之前必须保持静默,而事前拦截则是确保它们不会在首次页面浏览时触发的技术执行手段。
如果代码标签已经触发,仅展示横幅是不够的。监管机构要求跟踪器在同意前被真正拦截。许多工具会在页面加载时泄露代码标签。ConsentX 执行真正的事前脚本拦截,在访客选择加入之前不运行任何非必要内容,并由我们的 xScan-AI 扫描器加以验证。
- 1
访客到达
页面加载时,非必要代码标签被暂缓执行。
- 2
呈现同意请求
您的同意横幅以通俗易懂的语言请访客作出选择。
- 3
非必要脚本保持拦截
在访客作出决定期间,分析、广告和营销代码标签保持静默。
- 4
访客作出选择
全部允许、拒绝非必要内容,或逐个类别作出决定。
- 5
获准的技术可以运行
仅放行访客允许的类别。
事前脚本拦截为何重要
为什么必须在 Cookie 同意前拦截跟踪器
如果访客尚未作出选择,非必要跟踪器就已运行,那么仅有 Cookie 同意横幅是不够的。事前脚本拦截可阻止分析工具、广告像素和其他第三方脚本在获得所需同意之前触发。
ConsentX 如何在 Cookie 同意前拦截跟踪器
在访客点“同意”之前,任何非必要内容都不会运行。如果访客拒绝,ConsentX 会清除它们试图设置的 Cookie。这就是“看起来合规”与“真正合规”的区别。
ConsentX 在同意前拦截哪些内容?
ConsentX 可以拦截非必要的分析脚本、广告像素、营销代码标签、聊天挂件及其他第三方跟踪器,直到访客给予所需的同意。
事前脚本拦截可配合 Cookie 同意管理平台,在您的整个网站上执行同意偏好。
分析脚本
在获得分析同意之前,衡量类代码标签保持静默。
广告像素
在访客允许广告之前,广告像素不会触发。
营销代码标签
营销代码标签会等待相应同意类别获得允许。
社交媒体跟踪器
社交像素和社交按钮被视为非必要第三方代码标签。
会话录制工具
会话回放和热图工具在访客选择加入前保持拦截。
个性化技术
个性化工具与其他非必要技术一样,需等待同意。
第三方组件
聊天组件和嵌入的第三方内容被置于同意关卡之后。
转化跟踪脚本
转化代码标签仅在相应类别获得允许后才会放行。
ConsentX 事前脚本拦截的工作原理
发现
从实际触发的内容入手。免费的 Cookie 扫描器和 xScan-AI 会列出在作出任何同意选择之前,您网站上加载的 Cookie 与第三方代码标签。
分类
将每个代码标签划分为必要与非必要,再归入您所展示的同意类别:分析、广告、营销及其他类别。
配置
为脚本添加 data-cx-consent 标记以实现精确的按类别控制,或让引擎自动拦截无法识别的未标注第三方代码标签。允许列表可保护您绝不能拦截的必要基础设施。
拦截
首次加载时不执行任何非必要内容。在横幅仍在征求同意期间,被拦截的代码标签保持静默。
应用同意
被拦截的代码标签仅在相应类别获得允许时才会放行。如果某个类别被拒绝,ConsentX 会彻底清除其试图设置的 Cookie 与存储。
记录
每一次放行背后的决定都会被 ConsentX 同意记录与回执留存,因此您可以证明哪些类别被允许或拒绝,以及发生的时间。
面向 Cookie 合规的事前脚本拦截
在跟踪之前落实事前同意
ConsentX 通过两种方式管控脚本:为脚本添加 data-cx-consent 标记以实现精确的按类别控制,或让引擎自动拦截无法识别的未标注第三方代码标签。无论哪种方式,首次加载时都不会执行任何非必要脚本。
这弥补了监管机构 Cookie 扫描所暴露的缺口--横幅还在询问时,分析与广告像素已在页面加载时触发。使用 ConsentX 后,对您站点的新一次扫描将显示同意前没有任何非必要代码标签。
拒绝即不留痕
当访客拒绝某个类别时,ConsentX 会彻底清除该类别试图设置的 Cookie 与存储,让“拒绝”被真正执行,而不只是被记下来。持续维护的跟踪器登记库确保拦截与清除能力随供应商变化保持更新。
该组件采用故障时不阻断的设计:即使 ConsentX 无法访问,您的网站仍可正常运行,同时拦截逻辑对未标注的跟踪器依然默认采取安全行为。
概览
核心功能
同意前脚本拦截
首次加载时零非必要脚本。在访客给予所需同意之前,非必要代码标签不会执行。
细粒度类别控制
为脚本添加 data-cx-consent 标记,按类别精确控制哪些技术可以运行。
自动执行同意
引擎无法识别的未标注第三方脚本会被自动拦截,被拒绝的类别也会被清除。
ConsentX 可以帮助您管控哪些内容?
分析
- Google Analytics
- 网站分析平台
- 用户行为分析
- 性能跟踪
广告
- 广告像素
- 再营销技术
- 转化跟踪
- 受众衡量
营销
- 营销自动化
- 潜在客户跟踪
- 营销活动归因
- 第三方营销代码标签
个性化
- 个性化引擎
- 推荐技术
- 体验优化工具
社交媒体
- 社交跟踪像素
- 嵌入式营销技术
- 社交转化跟踪
ConsentX 在您网站上能管控哪些内容,取决于您的代码标签如何实施和配置。通过 data-cx-consent 管控的代码标签按类别进行控制,未标注的第三方脚本则可在同意前被自动拦截。
事前脚本拦截的优势
在同意前阻止跟踪
阻止非必要跟踪器在访客给予所需同意之前触发。
让同意转化为执行
根据访客所选的同意类别控制第三方脚本,并自动阻止未标注的第三方跟踪器在同意前运行。
降低隐私风险
降低跟踪器在取得有效同意之前运行所带来的风险。
提升同意的完整性
帮助阻止被拒绝的非必要 Cookie 与跟踪器在同意被拒绝后继续运行。
简化隐私管理
拦截规则、同意类别和允许列表与您的横幅在同一个控制台中管理。
支持地区隐私要求
拦截遵循您配置的地区规则,因此不同司法管辖区的访客会获得您为其所在地区设定的行为。
提升审计就绪度
专为通过监管机构和供应商针对事前同意的 Cookie 扫描而构建。
跨网站规模化
在组织内的每个站点上一致执行。
适用于不同业务的事前脚本拦截
发布商
ConsentX 以 Google Consent Mode v2、Consent Mode 与 TCF 框架支持以及事前脚本拦截服务发布商与媒体站点,让您的广告技术栈保持合规,又不会因数据外泄而损失收益。
深入了解同样适用于
- 因同意前加载代码标签而未能通过监管机构 Cookie 扫描的站点
- 正在从仅记录同意的横幅迁移过来的团队
- 在各客户站点统一落实真正拦截能力的代理商
查看同意前正在触发的内容
xScan-AI 是一款基于 Cloudflare URL Scanner v2 构建的即时自动化网站隐私扫描器。输入域名,它就会呈现同意前触发的 Cookie 与第三方跟踪器、您可能面临的地区风险敞口,以及一份通俗易懂的风险评分,让您在注册之前就知道该修复什么。
把 xScan-AI 指向任意域名,几秒内即可获得一份通俗易懂的风险报告:同意前运行的跟踪器、您的地区风险敞口,以及应优先修复什么。
借助 ConsentX 实现事前脚本拦截
- 1
发现
查看同意前触发的内容。
- 2
分类
区分必要与非必要。
- 3
配置
为脚本添加标记,或自动拦截未标注脚本。
- 4
拦截
加载时不运行任何非必要内容。
- 5
执行
允许即放行,拒绝即清除。
- 6
证明
留存每个选择背后的记录。
为什么选择 ConsentX?
同意 + 执行,尽在一个平台
您的横幅、Google Consent Mode v2 信号与拦截规则都在同一个同意管理平台中,遵循同一个访客决定。
隐私设计先行
拦截是默认行为:非必要代码标签在访客选择加入前保持静默,被拒绝的类别会被清除,而不只是被记下来。
全球规则管理
地区规则决定每位访客看到的内容,而拦截在您经营所在的各个司法管辖区都遵循同一个决定。
集中管控
在一个控制台中管理组织内每个网站的拦截规则与类别。
证据就绪
可通过监管机构和供应商针对事前同意的 Cookie 扫描,并由连接检查器标记代码标签先于 ConsentX 加载的安装。
简单部署
只需一个脚本标签,即可与 GTM、gtag、直接嵌入的代码标签和常见像素协同工作,组件采用故障时不阻断的设计。
管控运行的内容,尊重访客的选择。
别让您的 Cookie 横幅沦为被动的通知。
在访客点“同意”之前,任何非必要内容都不会运行。如果访客拒绝,ConsentX 会清除它们试图设置的 Cookie。这就是“看起来合规”与“真正合规”的区别。